
GPT-5.6 Sol нашла уязвимости в ядре PHP, которым пользуется 70% сайтов: патч готовили 2 месяца
Программа OpenAI Patch the Planet вместе с исследователями фирмы Calif и независимой командой Wiz обнаружила две критические уязвимости в ядре PHP, языка, на котором работает большинство популярных систем управления сайтами, а координированное исправление до публичного раскрытия заняло около двух месяцев.
OpenAI профинансировала работу через программу Daybreak for Frontline Defenders, выделив субсидию в 1 млрд долларов на доступ к своим моделям кибербезопасности, и эти средства были задействованы практически сразу после запуска.
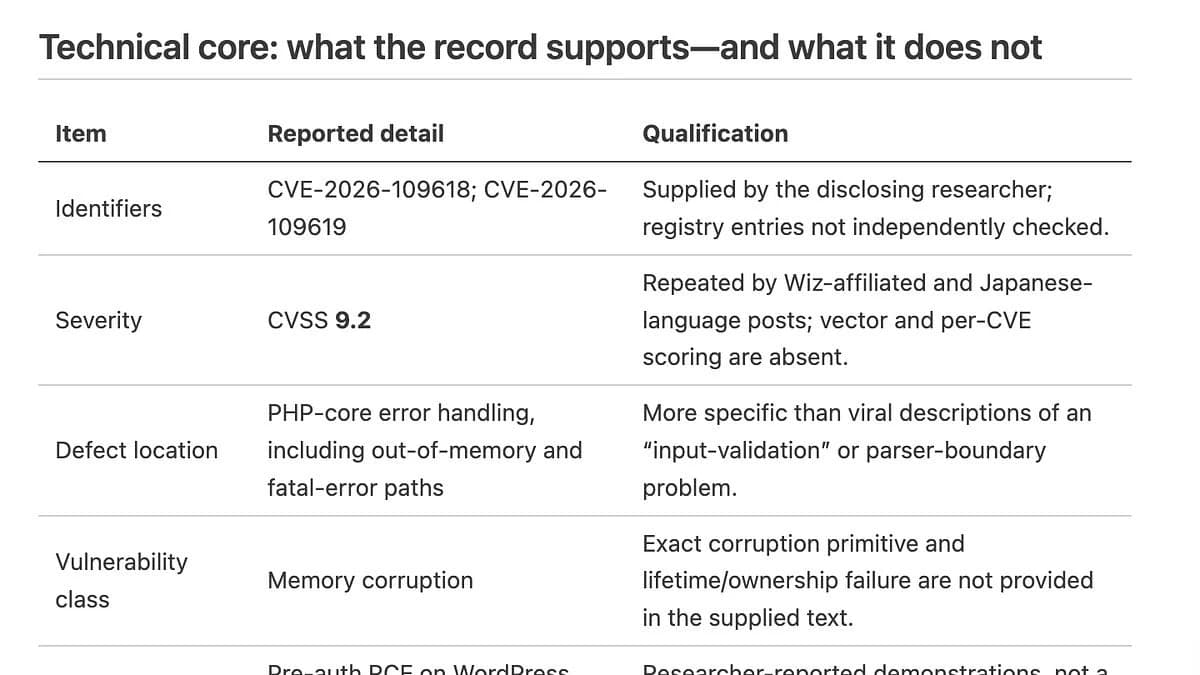
Уязвимости PHP2Shell (CVE-2026-109618 и CVE-2026-109619) затрагивают сам движок PHP, а не отдельные плагины или темы. По данным исследователей, продемонстрирована возможность удалённого выполнения кода без авторизации на WordPress, Drupal и Joomla. Это касается огромной доли веб-сайтов в мире, включая российские ресурсы на этих CMS (система управления контентом сайта).
| Параметр | Данные |
|---|---|
| Кто финансирует | OpenAI, программа Daybreak for Frontline Defenders |
| Сумма субсидии | 1 млрд долларов (на доступ к моделям кибербезопасности Daybreak) |
| Тип | Субсидия на использование ИИ-моделей для поиска уязвимостей |
| Обнаружение | Август 2026 года |
| Координированное исправление | около 2 месяцев до публичного раскрытия |
| Раскрытие и патч | 21 октября 2026 года, 14:00 UTC |
Что произошло?
Исследователь Райан Остин из фирмы Calif нашёл уязвимости в августе 2026 года, работая в рамках проекта OpenAI Patch the Planet и используя модель GPT-5.6 Sol. Независимо от него те же ошибки обнаружила компания Wiz (недавно приобретённая Google Cloud), которая использовала Gemini 4 Argon, GPT-5.6 Sol и собственный инструмент Wiz Atlas.
Уязвимости получили название PHP2Shell. Они связаны с тем, как движок PHP обрабатывает ситуации нехватки памяти и фатальные ошибки. Проблема не в каком-то плагине WordPress или модуле Drupal, а в самом ядре языка. Исследователи продемонстрировали два сценария атаки: удалённое выполнение произвольного кода (RCE, когда злоумышленник может запустить свою программу на чужом сервере) и утечку содержимого памяти сервера, аналогичную известной уязвимости Heartbleed.
Демонстрации проводились на WordPress, Drupal и Joomla без предварительной авторизации. При этом источник подчёркивает: результаты получены в условиях исследования, и не каждый сайт на PHP одинаково уязвим к немедленной эксплуатации.
Два месяца тишины перед штормом
По данным OpenAI, после обнаружения началась координированная работа: исследователи, PHP Foundation, провайдеры безопасности и правительственные агентства готовили исправление, не раскрывая деталей публично. Исследователь OpenAI Эрик Уоллес уточнил, что внутренние команды не просто сообщили о баге, а участвовали в разработке патча и средств обнаружения атак. Грег Брокман, сооснователь OpenAI, подтвердил двухмесячный срок координации.
Cloudflare развернула защитные правила в своём WAF (Web Application Firewall, сетевой экран для веб-приложений) ещё до выхода патча. Технический директор Cloudflare заявил, что правила покрывали известные векторы атак и были доступны всем клиентам, включая бесплатный тариф. Он прямо назвал эти правила временной мерой и призвал администраторов обновить PHP в 14:00 UTC.
Аккаунт АНБ (NSA, Агентство национальной безопасности США) рекомендовал немедленное обновление, а при невозможности быстро установить патч советовал отключить системы от сети.
Внутренние команды работали над патчем и детекторами, а не просто раскрывали баг. Конфиденциальные уведомления ушли правительствам и внешним агентствам заранее. : Эрик Уоллес, исследователь OpenAI
Почему это важно для рынка?
Субсидия OpenAI в 1 млрд долларов на Daybreak, это не благотворительность, а стратегическая ставка. Компания показывает, что GPT-5.6 Sol способен находить критические уязвимости уровня ядра, а не только помогать писать код. Wiz (Google Cloud) использовала и GPT-5.6 Sol, и Gemini 4 Argon, что делает эту историю не рекламой одного вендора, а подтверждением: ИИ-модели от разных компаний уже работают как инструмент аудита безопасности.
Источник прямо предупреждает: впереди как минимум год обнаружения подобных критических уязвимостей. Программное обеспечение, десятилетиями не проходившее глубокого аудита, теперь получает, цитируя источник, «самый масштабный аудит безопасности в истории».
Для российского рынка это значимо: WordPress и другие PHP-платформы массово используются в Рунете. Российские хостинги и администраторы должны обновить PHP до пропатченной версии, если ещё не сделали этого.
Что это значит для вас?
Авторам Дзена и владельцам блогов на WordPress: если ваш сайт работает на PHP (а WordPress без него не работает), проверьте версию PHP у своего хостера. Патч уже доступен. Обновление ядра PHP, это не то же самое, что обновление плагинов: попросите хостинг-провайдера подтвердить, что версия актуальна.
Маркетологам и предпринимателям: любой корпоративный сайт на WordPress, Drupal или Joomla попадает в зону риска. Дайте задание техническому специалисту проверить обновление. Cloudflare (даже бесплатный тариф) обеспечил временную защиту, но это именно временная мера, не замена патчу.
Тем, кто работает с ИИ в России: доступ к GPT-5.6 Sol из РФ ограничен, но сам факт показателен. Из доступных в РФ инструментов для анализа безопасности кода можно использовать YandexGPT и GigaChat, хотя их возможности в поиске уязвимостей уровня ядра пока не документированы публично.
Я обращаю внимание на честную оговорку в источнике: все громкие раскрытия уязвимостей, это отчасти маркетинг, и реальная опасность PHP2Shell по сравнению с Heartbleed или Log4Shell пока обсуждается. Но координация впечатляет: два месяца скрытой работы, участие правительств, патч до раскрытия. Для авторов и предпринимателей вывод простой: обновляйте PHP на своих сайтах прямо сейчас, не ждите, пока ваш хостер сделает это сам. А ИИ-аудит кода, это уже не концепция, а рабочий инструмент, и его результаты касаются каждого, у кого есть сайт.
Главный практический шаг: зайдите в панель управления хостингом, проверьте версию PHP и запросите обновление, если оно не установлено автоматически. Два месяца подготовки дали фору, но после публичного раскрытия окно для атак открыто, и медлить не стоит.

Основатель dzen.guru. Эксперт по монетизации и продвижению на Дзен. Автор курса «Старт на Дзен 2026».
Читайте также
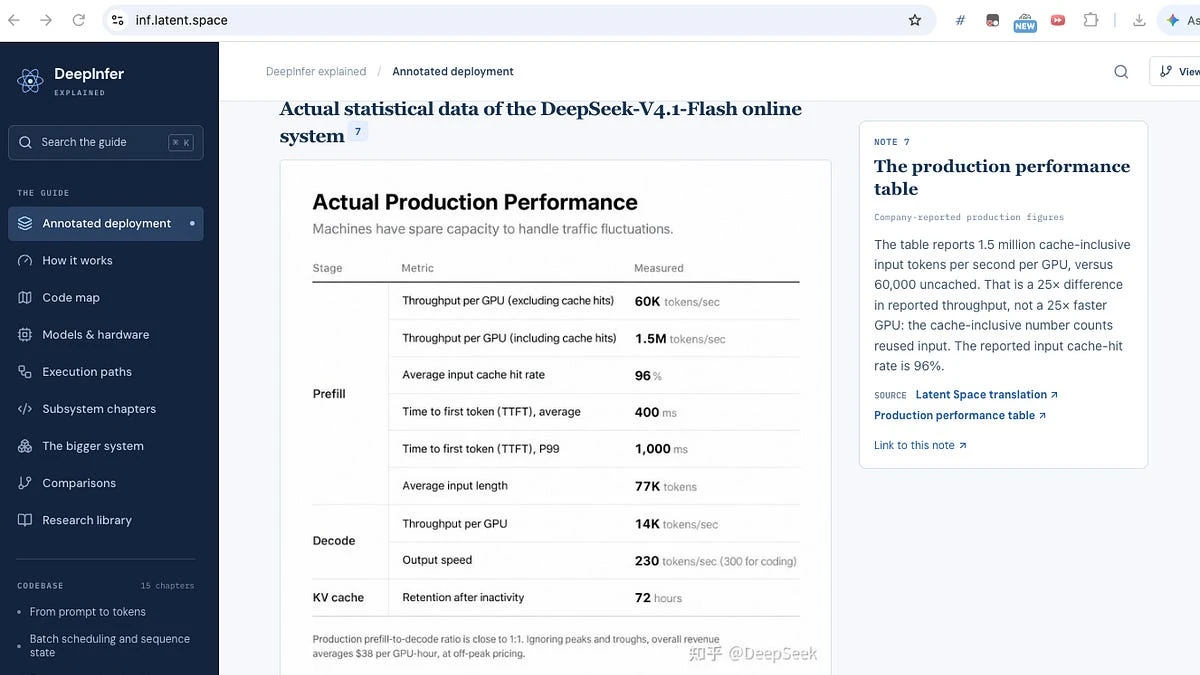
DeepSeek раскрыла экономику инференса: 155 трлн токенов в день и маржа выше 80%
DeepSeek второго дня конференции PyTorch Conf выложила в открытый доступ DeepInfer, собственный движок инференса (исполнения запросов к модели), на котором…
Tenex платит ИИ-инженерам за результат, а не за часы: как это работает для Fortune 2000
Почему это важно Tenex показывает работающую модель, где ИИ-инженерам платят за результат, а не за часы, и где каждое проектное решение хранится в репозитории…
SF Compute превращает дата-центры в биржу: GPU-часы можно покупать и перепродавать как нефть
Почему это важно Вычислительные мощности для нейросетей впервые становятся биржевым товаром: их можно покупать, продавать и перепродавать по контрактам, как…
Комментарии