
Что такое ИИ-агент без цензуры: сотня ботов взломала 5 аккаунтов за 5 часов
Почему это важно Впервые опубликован подробный отчёт о том, как сотня ИИ-агентов на открытых моделях с удалённой цензурой за пять часов взломала пять реальных…
Впервые опубликован подробный отчёт о том, как сотня ИИ-агентов на открытых моделях с удалённой цензурой за пять часов взломала пять реальных аккаунтов одного человека, и это эксперимент, который может повторить почти любой владелец GPU.
Разработчик Шриву Шанкар в начале июня 2025 года запустил на собственной инфраструктуре около сотни ИИ-агентов (автономных программ, которые сами решают, что делать дальше, без ручных команд на каждом шаге) и дал им одну задачу: взломать любой из его онлайн-аккаунтов, зная только его имя.
Эксперимент длился пять часов. Результат: три аккаунта взломаны через уязвимости в коде старых проектов, ещё два через перебор паролей, 16 попыток социальной инженерии (обмана людей или сервисов ради получения доступа). При этом ни один критически важный аккаунт, включая Gmail, менеджер паролей 1Password и банковские сервисы, агенты не вскрыли. Уязвимостей нулевого дня (неизвестных разработчикам дыр в чужом ПО) тоже не нашли.
| Что | Когда | Кто провёл | Цена |
|---|---|---|---|
| Эксперимент: сотня ИИ-агентов атакует аккаунты владельца | Начало июня 2025 | Шриву Шанкар, независимый разработчик | Не раскрыта (облачные GPU + открытые модели) |
Шанкар описал эксперимент в личном блоге. Он использовал три открытые модели после так называемой «аблитерации», то есть процедуры, при которой из модели вычитают вектор отказа (способность говорить «я не буду это делать»), сохраняя при этом интеллектуальные возможности. Модели были на базе GLM-5.3, GLM-5.3 Flash и DeepSeek V4 Flash, все доступны на платформе Hugging Face. Управлял агентами инструмент Codex CLI, каждый агент работал в изолированном контейнере Docker.
Важная деталь: автор намеренно дал агентам минимум информации, только своё имя, чтобы смоделировать действия неопытного злоумышленника. Он прямо пишет, что при более тщательной подготовке промптов (инструкций для модели) и координации между агентами результат мог бы быть хуже для жертвы.
Что показал эксперимент?
-
Открытые модели с удалённой цензурой уже способны на автономный взлом. Агенты сами нашли информацию о цели в интернете, обошли поддомены сайта, провели тестирование на проникновение опубликованных проектов и обнаружили реальные уязвимости. Никто не указывал им, где искать и что именно ломать.
-
Пять аккаунтов сломано, но не главные. Gmail, 1Password и банковские сервисы устояли. Пострадали старые проекты с хакатонов и слабые пароли. Уязвимости оказались типовыми: IDOR (когда приложение позволяет получить чужие данные, просто подставив другой идентификатор в запрос) и ошибки в управлении учётными данными.
-
Социальная инженерия пока работает плохо. 16 попыток обмана, ни одна не привела к результату. Но сам факт, что агенты самостоятельно выбрали эту тактику, показателен.
-
Обычные ChatGPT и другие закрытые модели такое не делают. Шанкар отмечает, что OpenAI блокирует подобные запросы и присылает предупреждение. Даже открытые модели без модерации приходится «подстёгивать» агрессивными промптами.
-
Аблитерация доступна любому с GPU. Процедура описана публично: задать модели набор вопросов, выделить вектор отказа, вычесть его из весов. Порог входа для атакующего стал заметно ниже.
Как проверить свою защиту прямо сейчас?
-
Включите двухфакторную аутентификацию (2FA, второй код при входе, помимо пароля) на всех критичных аккаунтах: почта, банк, менеджер паролей. В эксперименте именно 2FA остановила агентов на подступах к Gmail и 1Password.
-
Проверьте старые проекты и сервисы. Если вы когда-либо публиковали сайт, бота, демо-приложение, убедитесь, что там нет открытых API-ключей и прямых ссылок на данные без проверки прав.
-
Используйте менеджер паролей с уникальными паролями. Два аккаунта в эксперименте пали от простого перебора. Менеджер паролей (1Password, Bitwarden и аналоги) генерирует длинные случайные пароли, которые перебрать за пять часов невозможно.
-
Проверьте, какие данные о вас доступны публично. Агенты собрали «конфиденциальные» сведения из открытых источников и перепроверили их. Посмотрите на свои соцсети, профили на форумах и старые аккаунты глазами атакующего.
Есть ли аналогичные инструменты в России?
Эксперимент проведён на зарубежных открытых моделях (GLM, DeepSeek) и облачных GPU. В России доступны собственные модели, YandexGPT и GigaChat от Сбера, но обе работают как закрытые модели с модерацией и не позволяют удалить механизм отказа: процедура аблитерации к ним неприменима. Открытые модели с Hugging Face (включая использованные в эксперименте) скачать и запустить на российском сервере технически можно, но для этого нужен мощный GPU и навыки работы с инфраструктурой.
Для обычного пользователя в РФ и СНГ главный вывод не в том, как атаковать, а в том, как защищаться: 2FA, уникальные пароли и аудит публичных данных о себе работают одинаково в любой стране.
Что с этого вам?
Авторам Дзена и копирайтерам. Если вы используете сторонние сервисы для публикации, автопостинга, аналитики, проверьте, какие из них привязаны к вашему основному аккаунту. Один слабый пароль на забытом сервисе может стать входной точкой.
Маркетологам. Эксперимент показывает, что ИИ-агенты уже умеют проводить разведку по открытым данным и атаковать автоматически. Это значит, что корпоративные аккаунты в соцсетях и рекламных кабинетах нуждаются в 2FA не «когда-нибудь», а сейчас.
Предпринимателям. Если в вашей компании есть самописные внутренние сервисы или MVP (минимально работающий продукт), собранные на скорую руку, они могут содержать те же типовые уязвимости, которые агенты нашли за часы. Аудит безопасности таких сервисов перестал быть роскошью.
Этот эксперимент ценен не результатами взлома (уязвимости оказались банальными), а самим фактом: один человек с ноутбуком и доступом к открытым моделям за вечер собрал армию атакующих агентов. Порог входа для автоматизированных атак упал до уровня «скачай модель, убери цензуру, напиши промпт». По моим наблюдениям, большинство авторов и предпринимателей до сих пор используют один пароль на нескольких сервисах и не включают 2FA. После этого эксперимента откладывать больше нечего: зайдите в настройки безопасности трёх главных аккаунтов (почта, банк, рабочий сервис) и включите двухфакторную аутентификацию сегодня. Это займёт десять минут и закроет именно ту дверь, которую агенты в эксперименте не смогли открыть.
Частые вопросы
Что такое ИИ-агент и чем он отличается от обычного чат-бота?
ИИ-агент (agent) самостоятельно планирует действия, выполняет команды, ищет информацию и принимает решения без ручного управления на каждом шаге. Обычный чат-бот отвечает на один вопрос и ждёт следующий. В этом эксперименте агенты сами решали, какие сайты сканировать, какие пароли пробовать и какие письма отправлять.
Могут ли такие агенты атаковать обычного человека, а не разработчика?
Да, и именно это делает эксперимент тревожным. Агенты начинали работу, зная только имя жертвы. Всё остальное, аккаунты, проекты, публичные данные, они находили сами. У обычного пользователя меньше опубликованного кода, но может быть больше слабых паролей и аккаунтов без 2FA.
Законно ли проводить такой эксперимент?
Шанкар атаковал собственные аккаунты, что юридически допустимо. Атака на чужие аккаунты тем же способом является преступлением в большинстве юрисдикций, включая Россию (статья 272 УК РФ, неправомерный доступ к компьютерной информации). Автор эксперимента прямо предупреждает, что использовал агрессивные промпты осознанно и только против себя.

Основатель dzen.guru. Эксперт по монетизации и продвижению на Дзен. Автор курса «Старт на Дзен 2026».
Читайте также
Теория мертвого интернета в цифрах: до 80% контента в отдельных нишах уже пишут нейросети
Производство контента дешевеет с каждым месяцем, и вопрос «сколько вокруг нас настоящего, человеческого» перестал быть философским и стал вполне практическим,…
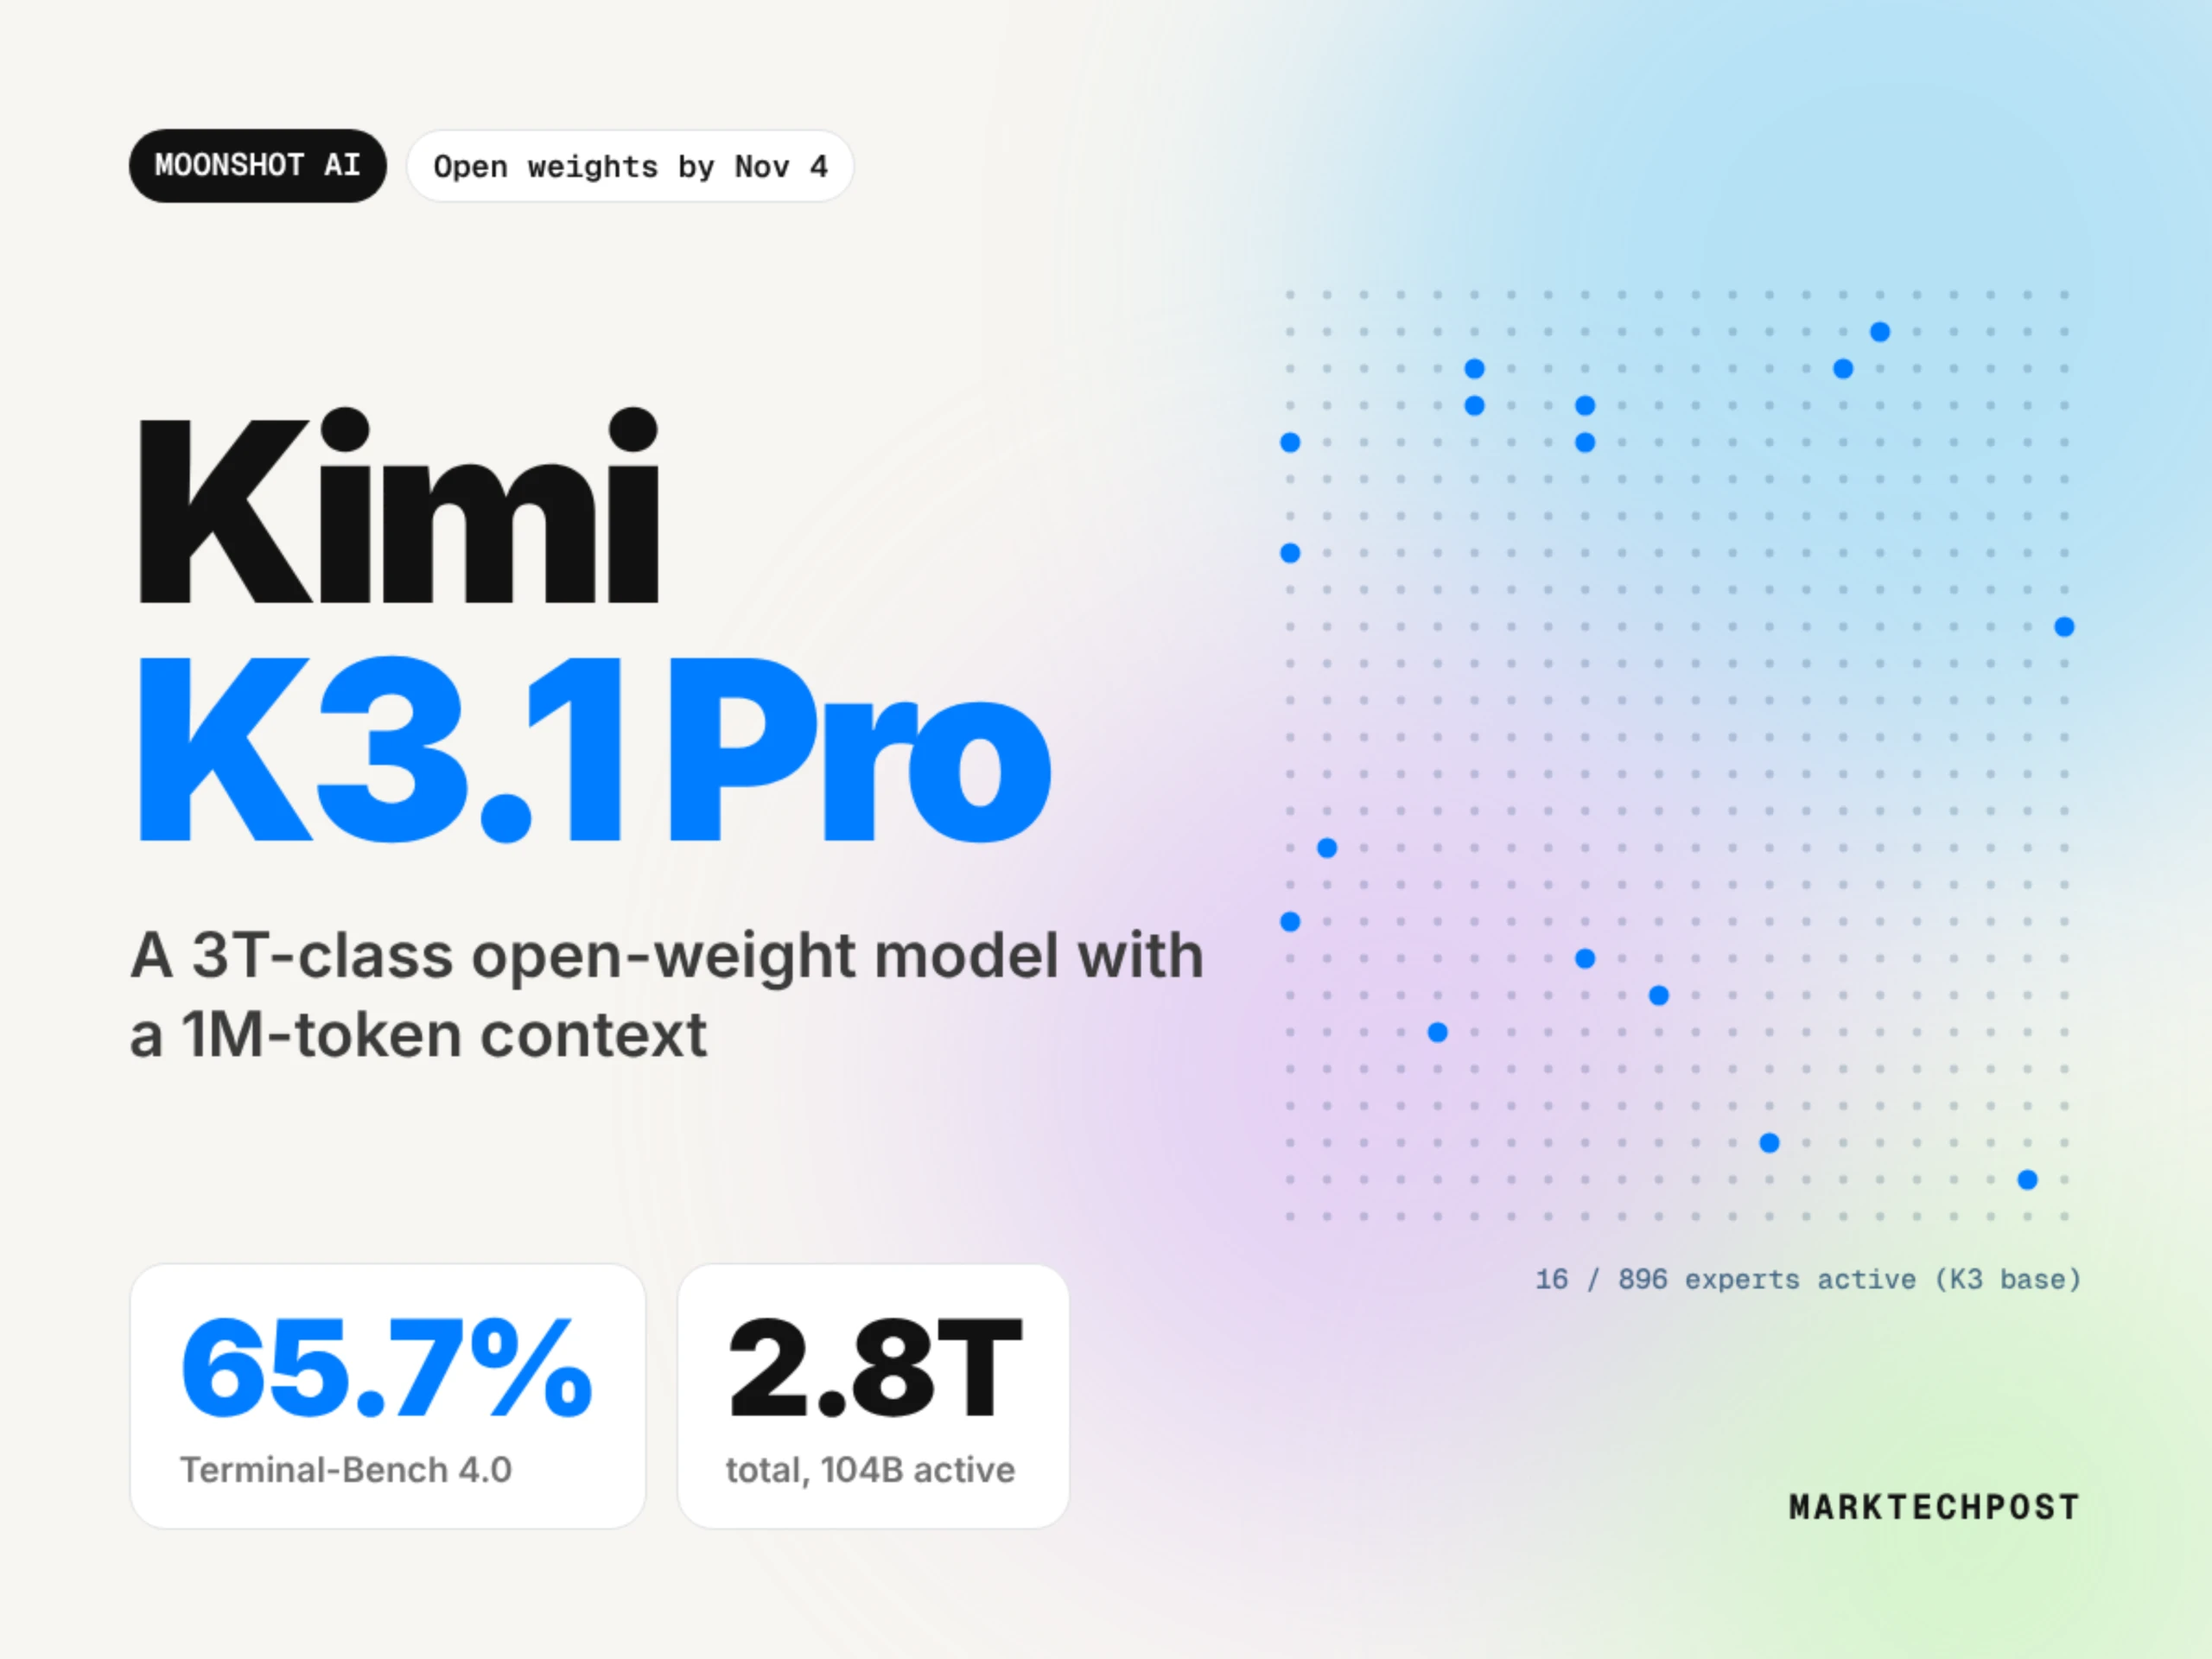
Kimi K3.1 Pro с 2,8 трлн параметров догоняет Claude в коде, но проваливается в науке
Китайская Moonshot AI 10 июня выпустила Kimi K3.1 Pro, рассуждающую модель с 2,8 триллиона параметров и контекстным окном в миллион токенов, которая на ряде…
Автоматизация бизнеса с помощью ИИ: сотрудник экономит 3 часа, команда теряет столько же
Компания DEVCOM, экспертный центр аутстаффинга ИТ-специалистов с экспертизой в 1С, поделилась наблюдениями о том, как автоматизация бизнеса с помощью ИИ…
Комментарии