
Редактор aiedit прячет код от ИИ-агента построчно: файлы-исключения Cline не защищали
Автор открытого редактора кода aiedit научил его прятать от ИИ-модели отдельные строки проекта на фоне отказа Cline от файлов-исключений, которые, по признанию разработчиков, никогда не запрещали доступ.
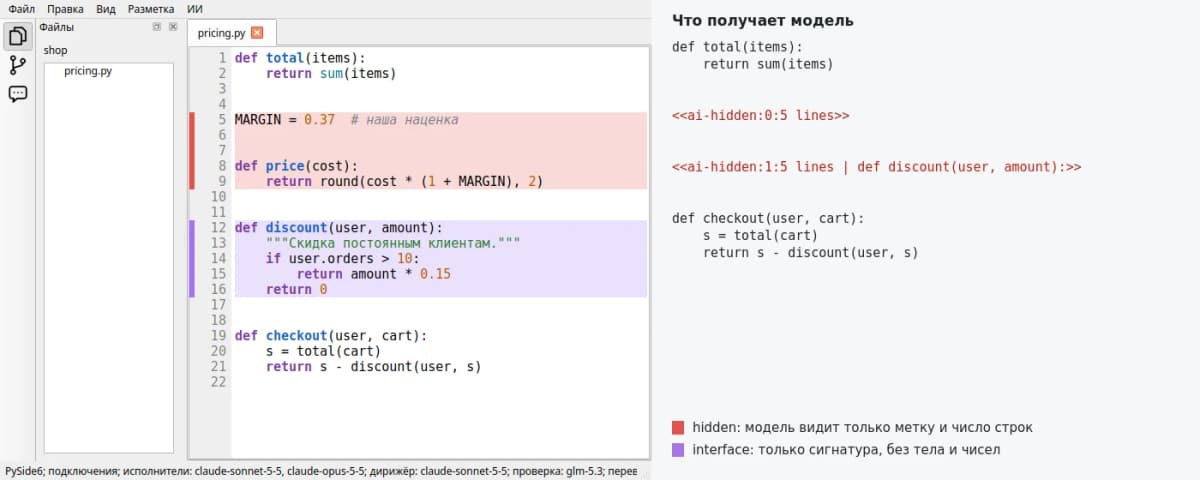
Закрытый код здесь отсекает сам редактор, а не просьба в промпте, поэтому закрытое физически не попадает в запрос к модели. Для тех, кто отдаёт ИИ рабочие файлы, вопрос «что увидит модель» перестаёт держаться на честном слове.
Раньше ИИ-редакторы предлагали файлы-исключения. По документации Cursor, команды терминала и MCP-инструменты (подключаемые модули, через которые модель обращается к внешним программам) «могут прочитать» файлы из .cursorignore. Cline и вовсе убирает .clineignore: в документации проекта сказано, что этот файл «никогда не задумывался как запрет доступа», и разработчики не хотят создавать ложное чувство безопасности.
Что aiedit закрывает, если файлы-исключения не работают?
aiedit написан на Python, это настольный редактор кода на библиотеках PySide6 и PyQt6. Код открыт под лицензией MIT, его можно бесплатно брать и менять даже в коммерческих целях. Если коротко, что такое ИИ-агент: это модель, которая сама читает файлы, ищет и правит код через инструменты, а не просто отвечает в чате.
Строки закрываются прямо в поле с номерами, всего пять уровней защиты. На уровне hidden модель видит только пометку вида «здесь скрыто 5 строк». На уровне interface она видит заголовок функции, но не её тело.
Защита устроена как цепочка:
- у модели нет терминала, только инструменты редактора: читать, искать, править;
- каждая правка сверяется через diff (сравнение версий файла до и после), а правка, которая задела закрытую строку, отклоняется;
- тесты идут в песочнице bubblewrap (изолированной копии проекта без сети, домашней папки, ключей и закрытого кода);
- фильтр исходящего перед отправкой ищет ключи, слова из списка автора и вставленные в чат закрытые строки;
- локальный журнал записывает каждый запрос, а любую работу ИИ можно откатить.
Почему построчная защита сильнее разделения проекта?
Автор формулирует главный довод так: если поделить проект на «можно ИИ» и «нельзя», модель работает вслепую. aiedit оставляет проект целым и закрывает ровно то, что важно, например формулу расчёта цены или работу с платежами.
Второй довод касается подключения. Редактор обходится без SDK (готового набора библиотек от поставщика модели): запросы идут по обычному HTTPS, как у браузера. По словам автора, подходит любая модель: Anthropic, OpenAI и серверы, совместимые с OpenAI.
Третий довод связан с проверкой. Одна модель пишет код, редактор гоняет тесты в песочнице, модель другого производителя ищет ошибки. Человек видит результат тестов, а не обещание модели «всё работает».
Где защита aiedit ломает собственную работу?
Автор сам признаёт, что по качеству кода aiedit проиграл Claude Code. Задача была одна и та же, простое приложение на Flask, и в обоих случаях код писал Claude Opus 5.5, а в aiedit правки дополнительно проверял GLM 5.3.
Причина нашлась в журнале. Модель написала в тестах пароль-заглушку secret123, фильтр принял его за настоящий и испортил файл. Из 22 запусков в песочнице 13 упали, pytest (программа для запуска тестов) ни разу не дошёл до самих тестов, а модель написала ещё шесть файлов с тестами в обход. Ошибку исправили, но повторный прогон автор не делал.
Есть и другие ограничения:
- локальная qwen2.5-coder 7B не удержала формат вызова инструментов, а версия 32B не доделала задачу на несколько файлов за 14 шагов;
- секрет, пересказанный своими словами, фильтр пропустит;
- имена функций выдают смысл даже на уровне interface;
- всё незакрытое уходит провайдеру модели;
- отпечатки закрытых строк хранятся как хеши без соли (зашифрованные «отпечатки» строк без случайной добавки), и короткую строку можно подобрать перебором;
- песочница работает на Linux, на macOS она экспериментальная, на Windows доступна только через WSL (встроенную в Windows подсистему Linux).
Отдельная деталь: автор учит Python с конца сентября 2026 года, а код писал Claude под его руководством. Около 11 тысяч строк кода покрывают примерно 10 тысяч строк тестов, всего 857 тестов.
Если найдёте, как достать закрытый код в обход защиты, напишите мне: для меня это самая ценная помощь. : Автор aiedit, разработчик проекта
Что делать с этим прямо сейчас, по ролям
Автору Дзена, который ведёт технический канал, эта история даёт готовый сюжет о том, почему «не показывай ИИ этот файл» не равно запрету. Честный журнал провала с цифрами 13 из 22 читается лучше любого обзора.
Маркетологу с собственными скриптами расчёта цен или скидок стоит понять, что формулу можно закрыть от модели, оставив ей остальной код. Названия функций при этом лучше сделать нейтральными.
Предприниматель в РФ и СНГ может скачать aiedit с GitHub или GitFlic. Из доступных в РФ аналогов чат-моделей есть YandexGPT и GigaChat; подключится ли конкретная модель, зависит от совместимости её сервера с OpenAI, это нужно проверить до старта.
На мой взгляд, главная ценность проекта не в коде, а в честности: автор показал, где защита работает, а где сама ломает работу. Это редкость для анонсов ИИ-инструментов. Оговорка серьёзная: версия ранняя, исправление не перепроверено живым прогоном, а песочница полноценно работает только на Linux. Что делать сегодня: если вы отдаёте ИИ рабочий код, перестаньте считать файлы-исключения защитой и проверьте, какие секреты лежат в открытых файлах.
Дальше всё решит сообщество. Автор прямо просит искать обходы, и каждая найденная дыра будет полезнее похвалы. Построчная защита на уровне кода, а не промпта, выглядит направлением, которое крупным редакторам придётся догонять, если Cline и Cursor продолжат честно писать, что их исключения ничего не запрещают.

Основатель dzen.guru. Эксперт по монетизации и продвижению на Дзен. Автор курса «Старт на Дзен 2026».
Читайте также
Экс-директор Meta AI Пател бросил вызов Microsoft Office и Google Workspace втроём
Рохит Пател, бывший директор Meta Superintelligence Labs, после восьми лет в Meta запустил стартап Ndoc, единое рабочее пространство на ИИ вместо Microsoft…
Хакеры требуют от японской GMO $50 млн: утечка данных задела рабочие столы трейдеров
Японская GMO Internet расследует утечку данных из облачных рабочих столов Onamae для биржевых трейдеров. Это случилось через неделю после того, как её же…
Nvidia поддержала индийский стартап, экономящий GPU: InVideo сократила расходы на 56%
Nvidia вошла в раунд на 14 млн долларов индийского стартапа Simplismart, чей софт помогает запускать нейросети на меньшем числе графических процессоров, на…
Комментарии