
MCP-сервер пустил ИИ-агентов в управление доступом: у Okta, Ping и Auth0 разная готовность
Okta, Microsoft, Ping и Auth0 уже подключают ИИ-агентов к своим системам управления доступом через MCP, общий разъём между нейросетью и сервисом, но сверка документации на девятое ноября 2026 года показывает разную готовность.
Завести сотрудника или поменять его группу одной фразой агенту технически уже можно. Но надпись «подтверждение человеком» сама по себе ничего не гарантирует: решает, что именно подтвердил человек и может ли модель потом подменить операцию.
Разбор подготовил разработчик собственного проекта issuerd. Он проверил официальную документацию и списки инструментов у поставщиков IAM, систем управления учётными записями и доступом: кто сотрудник, в каких он группах и что ему разрешено. Коммерческие системы автор тестами не нагружал, поэтому это сравнение заявленных возможностей, а не независимый аудит.
Если коротко объяснять, что такое MCP сервер: это посредник, который показывает ИИ-агенту (нейросети, которая не только отвечает, но и сама выполняет действия) список инструментов конкретного сервиса и исполняет его команды. Для агента просьба «создай пользователя, добавь в группу и отзови доступ через неделю» звучит как одно предложение. Для IAM это несколько административных операций, и каждая может закончиться инцидентом.
| Что | Когда | Кто выпустил | Цена |
|---|---|---|---|
| MCP-сервер на своём сервере | общий релиз на 9 ноября 2026 | Okta | в разборе не указана |
| MCP-сервер в облаке | ранний доступ (Early Access) на 9 ноября 2026 | Okta | в разборе не указана |
| MCP-сервер, только ответы о каталоге | статус в разборе не указан | Microsoft | в разборе не указана |
| PingOne Remote MCP Server, есть запись | в продуктиве вендор не советует | Ping | в разборе не указана |
| MCP-сервер для приложений и API | статус в разборе не указан | Auth0 | в разборе не указана |
| issuerd, 71 инструмент | на момент разбора | автор разбора | в разборе не указана |
Что изменилось у поставщиков?
- Okta выпустила сервер для установки у себя в общий релиз, облачная версия пока в раннем доступе.
- Microsoft даёт агенту отвечать на вопросы о каталоге сотрудников, но не менять его.
- Ping открыла инструменты записи и удаления, однако сама рекомендует пока включать их только в тестовых средах и обещает более тонкие настройки позже.
- Auth0 автоматизирует приложения, программные интерфейсы (API) и сценарии Actions, но управления пользователями в справочнике нет.
Отсюда практический вывод автора: читать надо не анонс, а фактический список инструментов. Для задачи «завести сотрудника» разница между Auth0 и Okta принципиальная.
Пять проверок важнее числа инструментов
Автор смотрит на пять вещей, когда сервер получает доступ к админке:
- Что включено по умолчанию. Хороший признак, когда сервер выключен или работает только на чтение. У Ping включение для среды сразу открывает все разрешённые ролью инструменты чтения, записи и удаления.
- От чьего имени действует агент. Вход по OAuth, стандарту, при котором агент работает под учётной записью конкретного администратора, удобнее для проверки, чем общий ключ. Okta загружает только инструменты, покрытые правами такого входа.
- Проверяются ли права на каждом вызове. Спрятать лишний инструмент из списка полезно, но это ещё не защита: права могли измениться, а команду можно сформировать вручную.
- Что именно подтверждает человек. У Okta опасные операции требуют подтверждения в диалоге, но если программа-клиент не умеет его показать, ответ уходит модели.
- Виден ли агент в журнале. Ping записывает и администратора, и сам MCP-сервер, так что действия агента отделяются от ручных правок.
Поверх всего остаётся внедрение промпта (prompt injection), когда вредная инструкция для модели спрятана в данных. Имя группы или запись в журнале могут её содержать, поэтому права должен ограничивать сервер, а не надежда на послушание модели.
В issuerd автор привязал подтверждение к одной конкретной операции: человек заново входит в систему, видит страницу, собранную самой IAM, и любая подмена аргументов отклоняется. Он честно оговаривает, что это не стандарт MCP и требует совместимого клиента.
Есть ли российский аналог?
Российские IAM-системы и связки с YandexGPT или GigaChat в разборе не рассматривались, поэтому сравнивать не с чем. Доступность Okta, Ping и Auth0 в России автор тоже не обсуждает.
Ближе всего к нашим реалиям замечание про Keycloak. По официальным материалам его роль в MCP сводится к выдаче пропусков для защищённых серверов, а для управления самим каталогом придётся брать сервер сообщества и отдельно проверять его модель доступа.
Что делать с этим прямо сейчас, по ролям
Автору Дзена. Пишете про ИИ для бизнеса, не пересказывайте слайды: проверяйте, что инструмент умеет по документации, а не по анонсу. Это и есть экспертность, за которую подписываются.
Маркетологу. Когда подрядчик продаёт «агента, который сам заводит сотрудников», попросите список инструментов и описание подтверждения. Если ответа нет, автоматизации тоже нет.
Предпринимателю. Пускайте агента в учётные записи только в тестовой среде и на чтение. Вендоры сами пока осторожничают, и вам торопиться незачем.
Как попробовать без риска?
- Найдите в документации своего поставщика фактический список инструментов MCP-сервера.
- Включите режим только чтения или отдельную тестовую среду.
- Выполните одно безобидное действие и посмотрите, отмечен ли агент в журнале.
- Проверьте, что показывает окно подтверждения: конкретную операцию или общее разрешение.
На мой взгляд, это самый трезвый разбор агентной автоматизации за последнее время: автор не стесняется признать, что его собственный проект тоже ограничен. Оговорка: тесты на живых системах не проводились, только документация. Что сделать сегодня: если вы даёте нейросети доступ к любому сервису, от почты до CRM, проверьте, может ли она что-то удалить без вашего явного подтверждения конкретного действия.
Какие вопросы задают чаще всего?
Что такое MCP сервер простыми словами?
Переходник между нейросетью и сервисом. Он сообщает агенту, какие кнопки ему доступны, и нажимает их по его команде.
Можно ли доверить агенту удаление сотрудников?
Ping прямо советует не включать запись в рабочей среде. Слово «подтверждено» без привязки к конкретной операции не страхует от ошибки.
Нужно ли это автору-одиночке?
Напрямую нет, но логика переносится на любой сервис. Правило простое: нейросеть предлагает, а последнее слово за человеком, который видит, что именно он одобряет.

Основатель dzen.guru. Эксперт по монетизации и продвижению на Дзен. Автор курса «Старт на Дзен 2026».
Читайте также
Детектор дипфейков встроили в IVA MCU: подмену лица ловят во время созвона, а не после платежа
Компании VisionLabs и IVA Technologies встроили детектор дипфейков в российскую платформу видеосвязи IVA MCU, и теперь подмену лица ловят прямо во время…
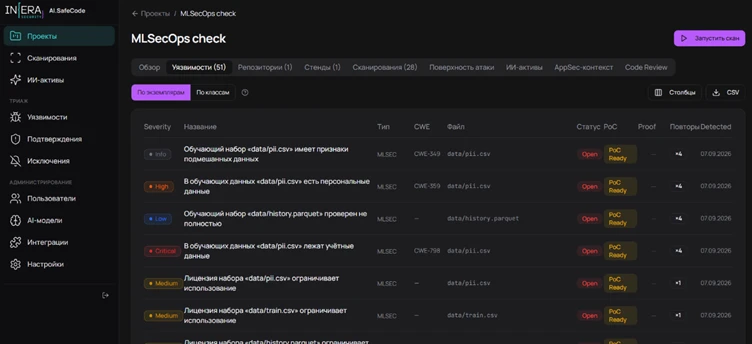
MLSecOps-сканирование находит ИИ-активы в репозитории до релиза: недели ручной работы не нужны
Сканер безопасности ИИ в платформе INFERA AI.SafeCode собирает в один реестр модели, промпты, ИИ-агентов и обучающие данные из репозитория и проверяет их до…
InfiniBand отдаёт в работу 52,8% мощности кластера против 34,2% у Ethernet
Обучение больших языковых моделей вернуло спрос на InfiniBand, сеть с предсказуемой задержкой, и ниже пошаговый разбор, как выбрать поколение, топологию и…
Комментарии