
Каждый 4-й соискатель к 2028 году может быть дипфейком: как защитить найм
Дипфейки на собеседованиях уже обманывают даже безопасников, и защититься можно только зная конкретные приёмы атакующих и признаки подмены.
Фейковые кандидаты с дипфейками и вредоносные тестовые задания бьют по обеим сторонам найма: и по соискателям, и по рекрутерам, причём в зоне риска любая компания, которая проводит удалённые интервью.
По данным отчёта Gartner, к 2028 году каждый четвёртый соискатель на собеседовании может оказаться фейковым. Beeline Cloud собрал разбор актуальных схем, а разработчик из российского проекта Smello публично описал, как едва не стал жертвой такой атаки. Ниже собраны конкретные шаги, которые помогут распознать дипфейк на интервью и не запустить вредоносный код из «тестового задания».
Что понадобится
- Виртуальная машина (VirtualBox, VMware или любая облачная песочница) для запуска чужого кода
- Базовое умение читать содержимое файлов в репозитории (package.json, скрипты сборки)
- Стабильное видеосоединение, чтобы отслеживать визуальные артефакты при созвоне
- 15 минут на настройку изолированной среды до начала выполнения тестового задания
Как защититься от дипфейков и вредоносных тестовых заданий?
Для тех, кто ищет работу
-
Получили тестовое задание с кодом? Не запускайте его на рабочей машине. Клонируйте репозиторий только внутри виртуальной машины. Это изолированная среда, программа внутри программы, которая не даст вредоносу добраться до ваших файлов и паролей.
-
Перед командой
npm installоткройте файлpackage.jsonи найдите секциюscripts. Именно так был устроен кейс Smello: в полеprepareпрятался скрипт, который npm запускал автоматически после установки зависимостей. Скрипт подгружал замаскированный файл с бэкдором (программой удалённого доступа), который по частям собирал адрес внешнего сервера и открывал хакерам контроль над компьютером.
// Проверьте эту секцию ДО установки зависимостей
"scripts": {
  "prepare": "node some-innocent-name.js"  // ← подозрительно
}
-
Проверьте профиль рекрутера и компании. Если вам пишут из «небольшого криптостартапа» с предложением должности ведущего инженера, проверьте: есть ли у компании сайт старше полугода, упоминания в прессе, реальные сотрудники с историей в LinkedIn.
-
Не устанавливайте расширения и пакеты по просьбе «рекрутера». Microsoft описала схему, в которой заражение шло через npm-пакеты (библиотеки для JavaScript) и функции редактора Visual Studio Code. В систему встраивались бэкдоры, крадущие криптографические ключи, пароли и делающие скриншоты экрана.
Для тех, кто нанимает
-
Попросите кандидата на видеозвонке повернуть голову в профиль или поднести руку к лицу. Дипфейк (подмена лица в реальном времени с помощью нейросети) даёт визуальные артефакты именно на этих движениях: контур «плывёт», текстура кожи мерцает, тени запаздывают. Специалист по информационной безопасности Давид Мочадло рассказал, что за один месяц дважды столкнулся с дипфейками на собеседованиях, и финальным доказательством подмены стали именно визуальные сбои во время видеозвонка.
-
Обращайте внимание на рассинхрон речи и внешности. В одном из случаев Мочадло кандидат имел подтверждённый профиль в LinkedIn и проверяемое образование в Сербии, но говорил с выраженным азиатским акцентом, хотя компания искала специалиста из Польши. Несовпадение заявленной локации и речевых особенностей является сигналом.
-
Добавьте в процесс найма этап очной или гибридной верификации. Хотя бы одна встреча офлайн или задание с демонстрацией экрана в реальном времени снижает вероятность подмены.
Разработчик из проекта Smello получил сообщение от «небольшого криптостартапа» с предложением должности ведущего инженера. Тестовое задание выглядело стандартно: клонировать репозиторий и найти проблему в коде. Но перед запуском он заглянул в package.json и обнаружил скрипт prepare, который автоматически подгружал файл с бэкдором. Тот по частям собирал адрес внешнего сервера и открывал хакерам удалённый доступ к компьютеру. Разработчик остановился вовремя, но, по его словам, он вряд ли был единственной целью этой кампании.
Запускать код из тестового на основной машине. Даже опытные разработчики делают npm install автоматически, не проверяя скрипты. Одна команда открывает бэкдор.
Считать дипфейки экзотикой. По словам Мочадло, если дипфейк-кандидаты едва не прошли отбор у профессионального безопасника, то у обычного нанимающего менеджера шансов заметить подмену ещё меньше. Где-то этот трюк уже сработал.
Верить LinkedIn-профилю без перекрёстной проверки. Один из фейковых кандидатов имел активный профиль с подтверждённым образованием. Профиль в соцсети не равен реальной личности.
Игнорировать акцент и мелкие нестыковки. Мозг склонен списывать странности на плохую связь. Если речь не совпадает с заявленной локацией, это повод остановиться и проверить.
Что делать прямо сейчас, по ролям?
Рекрутерам и HR-специалистам. Добавьте в чек-лист собеседования пункт «верификация личности»: просьба повернуть голову, показать рабочий стол, ответить на неожиданный вопрос вне подготовленного сценария. Это не гарантия, но фильтр первого уровня.
Руководителям и предпринимателям. Если ваша команда принимает тестовые задания с кодом от кандидатов, убедитесь, что код запускается только в изолированной среде. Политика «никакого чужого кода на рабочих машинах» должна быть не рекомендацией, а правилом.
Авторам Дзена и контент-маркетологам. Тема дипфейков в найме даёт конкретный информационный повод для материала: российский кейс Smello, прогноз Gartner про 25% фейковых кандидатов к 2028 году, группировка Contagious Interview (дословно «заразные интервью»), специализирующаяся именно на атаках через собеседования.
Разработчикам и IT-специалистам в РФ. Схема с npm-пакетами и вредоносными зависимостями работает одинаково в любой стране. Хакерская группировка Lazarus ранее рассылала поддельные предложения о работе компаниям в химической отрасли и IT. География жертвы для них не ограничение.
По моим наблюдениям, российские компании пока относятся к дипфейкам на собеседованиях как к «западной экзотике». Кейс Smello показывает, что это не так: русскоязычный разработчик получил вредоносное тестовое задание по стандартной схеме. Я бы рекомендовал любому, кто проводит или проходит удалённые интервью, потратить 15 минут на настройку виртуальной машины и выработать привычку читать скрипты перед запуском. Это не паранойя, а цифровая гигиена, которая уже стала такой же обязательной, как антивирус. Честная оговорка: ни один чек-лист не даёт абсолютной защиты от качественного дипфейка. Технология развивается, и через год нынешние визуальные артефакты могут исчезнуть. Но сегодня описанные шаги отсекают большинство атак.
Научитесь использовать ИИ для своих задач
В dzen.guru мы разбираем реальные сценарии работы с нейросетями, от промптов до защиты от злоупотреблений. Подпишитесь, чтобы не пропустить разборы.
Подписаться на dzen.guruПрогноз Gartner про четверть фейковых кандидатов к 2028 году звучит как далёкое будущее, но Давид Мочадло поймал двух дипфейков за один месяц уже сейчас, и оба почти прошли отбор у профессионального безопасника. Настройте виртуальную машину и договоритесь с командой о правилах проверки кода до того, как следующее «тестовое задание» окажется не тестовым.

Основатель dzen.guru. Эксперт по монетизации и продвижению на Дзен. Автор курса «Старт на Дзен 2026».
Читайте также
Голосовой бот обрабатывает 19% звонков в кол-центрах, но каждый пятый клиент уходит без ответа
Отношение к голосовым ИИ-системам в телефонии остаётся одним из самых спорных вопросов клиентского сервиса: компании сокращают расходы на кол-центры, а клиенты…
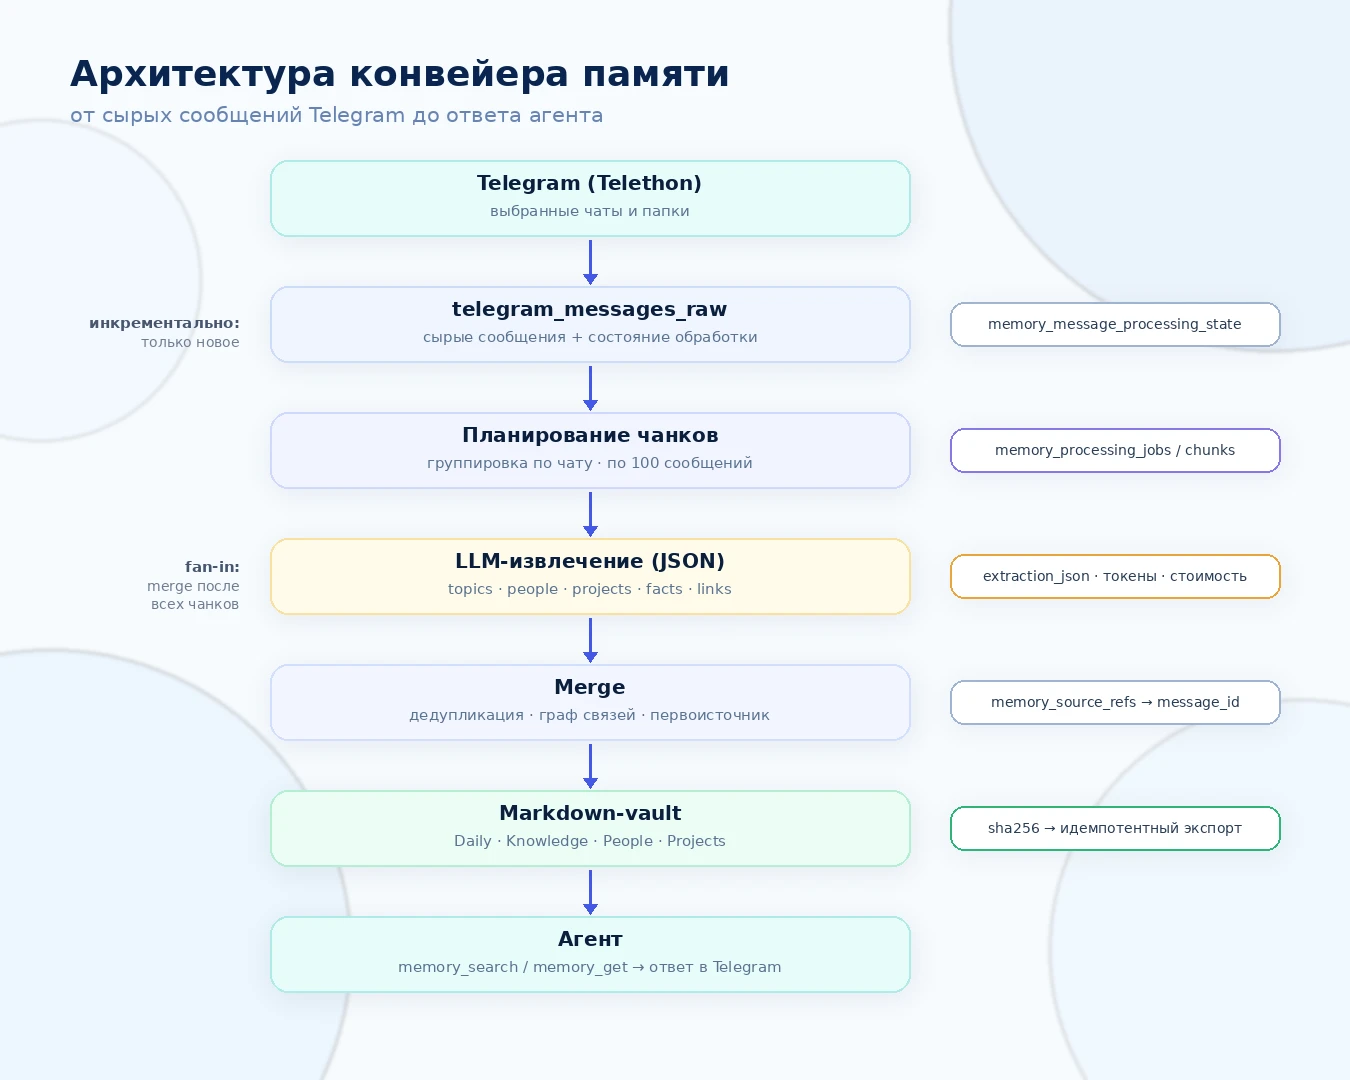
Память человека в отличие от памяти ИИ: конвейер превращает Telegram-чаты в базу знаний за $10
Память человека в отличие от памяти ИИ устроена хаотично: мы забываем детали, путаем даты и теряем договорённости в потоке чатов, тогда как нейросеть способна…
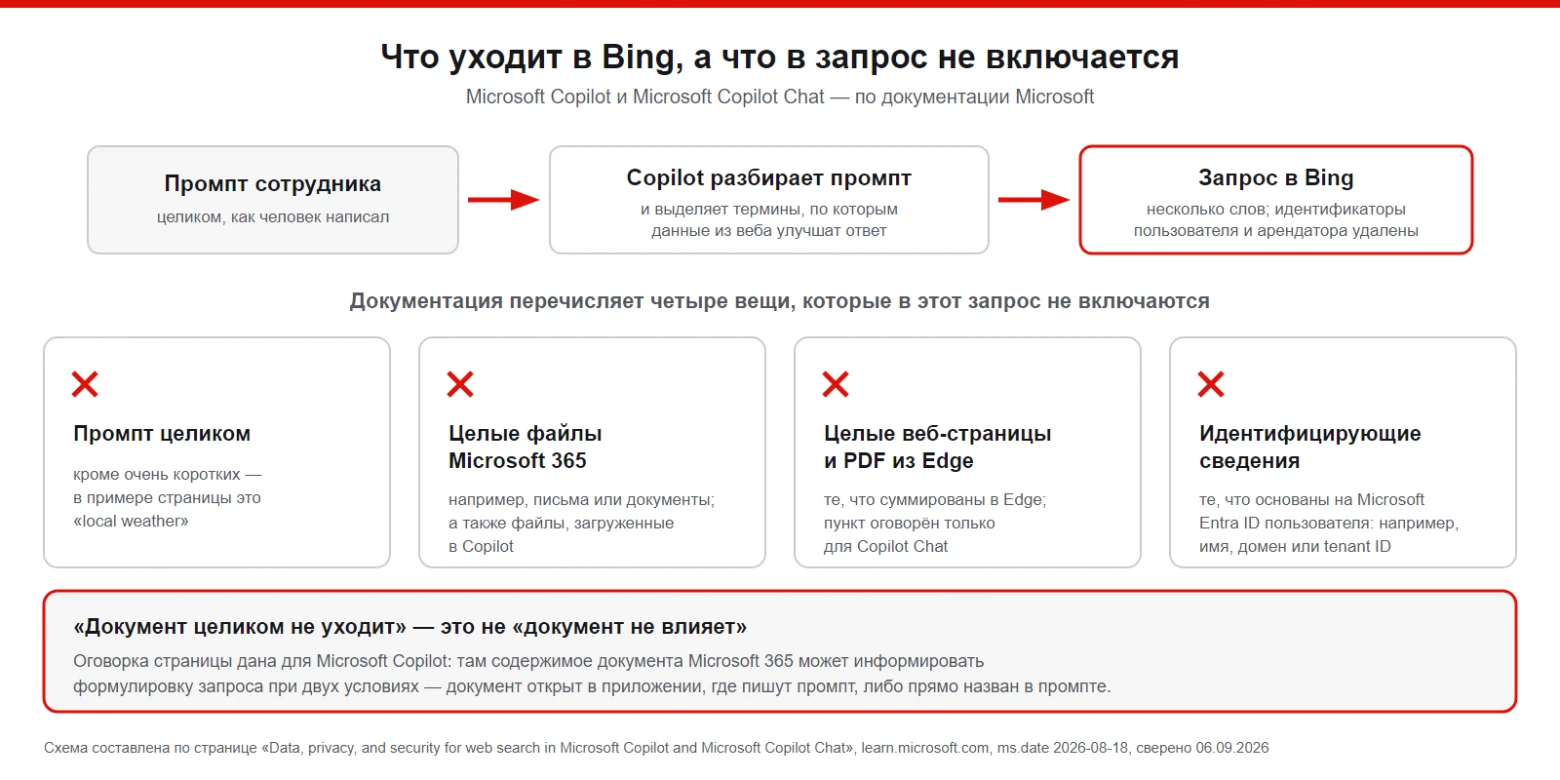
Copilot передаёт запросы в интернет без ведома сотрудника: что уходит в Bing и как это контролировать
Microsoft Copilot (ИИ-ассистент, встроенный в Microsoft 365) при ответе на вопрос сотрудника может сам обратиться к поисковику Bing, и документация Microsoft,…
Комментарии