
Google заморозила программу bug bounty до 2027 года: ИИ завалил инженеров ложными отчётами
Google в октябре 2025 года остановила открытую программу bug bounty (вознаграждение за найденные уязвимости) для своего опенсорс-кода, сославшись на лавину автоматических отчётов от ИИ-инструментов, большинство из которых оказались невалидными.
Программа bug bounty, один из главных каналов, через который независимые исследователи помогали Google закрывать дыры в открытом коде, впервые заморожена не из-за нехватки бюджета, а из-за того, что ИИ-генерация отчётов парализовала проверку.
Об этом сообщила сама Google в записях на платформе X и на странице программы. Ранее, ещё в прошлом году, TechCrunch писал, что эксперты по кибербезопасности предупреждали: массовый ИИ-контент (так называемый «AI slop», мусорная генерация) представляет реальную угрозу для программ bug bounty. Теперь предупреждение сбылось на практике.
| Показатель | Значение | Источник |
|---|---|---|
| Название программы | Open Source Software Vulnerability Rewards Program | |
| Дата приостановки | 1 октября 2025 года | |
| Обещанное обновление статуса | Первый квартал 2027 года | |
| Причина паузы | Резкий рост автоматических заявок, большинство невалидны | |
| Проблема для инженеров | Перегрузка невалидными отчётами и галлюцинациями ИИ | Tom's Hardware |
Что именно произошло?
Google запустила Open Source Software Vulnerability Rewards Program, чтобы сторонние исследователи безопасности искали уязвимости в открытом коде компании и получали за это денежное вознаграждение. Такие программы bug bounty работают по простому принципу: нашёл дыру, описал её, доказал, получил выплату.
Проблема возникла, когда исследователи (или просто энтузиасты) стали массово использовать ИИ-инструменты для генерации отчётов об уязвимостях. Модели выдавали отчёты, которые выглядели убедительно, но по сути содержали галлюцинации (когда ИИ уверенно описывает несуществующую проблему) или просто не соответствовали реальным багам.
Что обнаружили инженеры Google?
- Подавляющее большинство автоматических заявок оказались невалидными. Google прямо заявила: «Эта пауза вызвана значительным ростом автоматических заявок, подавляющее большинство которых не являются валидными».
- Инженеры и мейнтейнеры опенсорса оказались перегружены. По данным Tom's Hardware, команды не справлялись с потоком отчётов, которые нужно было вручную проверять, а затем отклонять.
- Отчёты содержали галлюцинации ИИ. Модели описывали уязвимости, которых не существовало, но делали это в формате, неотличимом от настоящего отчёта без глубокой проверки.
Показательно, что Google не стала ужесточать фильтры или вводить верификацию, а просто остановила приём заявок до первого квартала 2027 года. Пауза больше года говорит о масштабе проблемы.
Google приостановила только одну конкретную программу bug bounty, для открытого кода. Другие программы вознаграждений компании продолжают работать, и участникам предложено переключиться на них. Компания не раскрыла точное число ложных заявок и не назвала конкретные ИИ-инструменты, которые использовались. Обещание дать обновление в первом квартале 2027 года не означает гарантию возобновления.
Что это значит для вас?
Если вы разработчик или специалист по безопасности в России. Российские проекты с открытым кодом, у которых есть свои программы bug bounty или аналогичные каналы приёма отчётов, столкнутся с той же волной. Автоматизированные ИИ-инструменты для поиска уязвимостей не знают границ, и отчёты-галлюцинации будут приходить на любую публичную форму приёма багов. Стоит заранее продумать фильтрацию: требовать воспроизводимый пример эксплуатации, а не только описание.
Если вы автор на Дзене или контент-специалист. История Google показывает шире, чем кибербезопасность: ИИ-генерация уже ломает системы, построенные на доверии к человеческой экспертизе. Для вас это прямая параллель с модерацией площадок, когда поток ИИ-контента перегружает ручные проверки.
Если вы предприниматель. Любой процесс, где вы принимаете внешние заявки (отклики, предложения, отчёты), уязвим перед тем же эффектом. Если форма открыта, ИИ-генерация её заполнит. Автоматическая предфильтрация перестаёт быть роскошью.
Случай Google, это не курьёз, а рабочий сценарий для любого, кто принимает внешний контент. Программа bug bounty по своей природе требует открытости: чем ниже порог входа, тем больше исследователей. ИИ-инструменты этот порог обнулили, но вместе с ним обнулили и качество. Я ожидаю, что к 2027 году Google вернёт программу с обязательной верификацией: либо proof-of-concept (работающий пример атаки), либо подтверждение личности исследователя. Для российских площадок, включая «Яндекс» и VK, у которых есть собственные баг-баунти, урок простой: закрывать программу не нужно, но фильтр на входе нужен уже сейчас.
По данным TechCrunch и Tom's Hardware.

Основатель dzen.guru. Эксперт по монетизации и продвижению на Дзен. Автор курса «Старт на Дзен 2026».
Читайте также
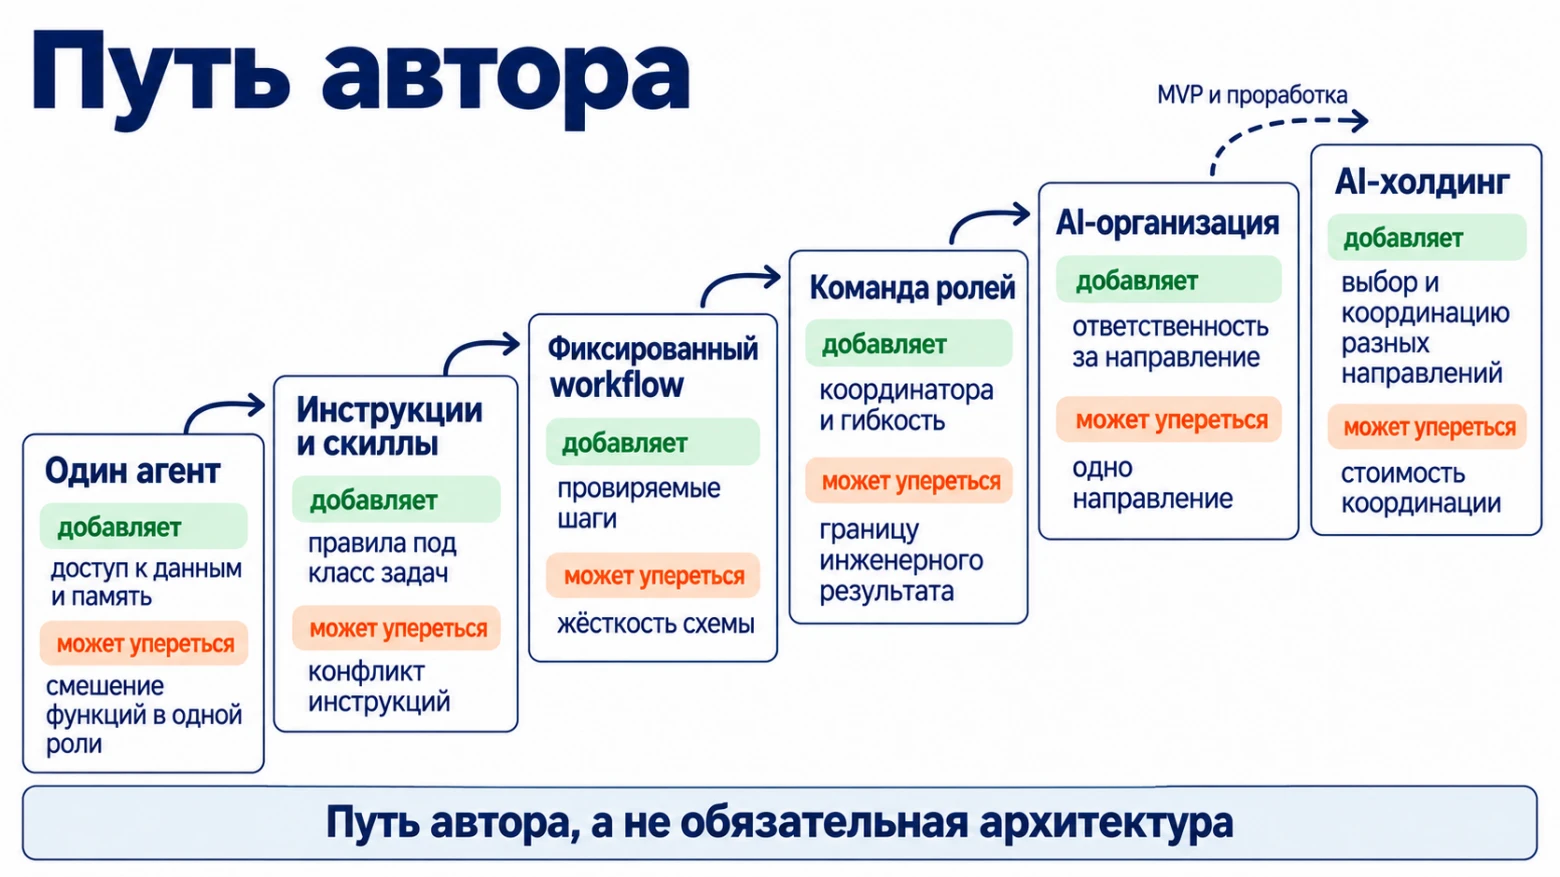
От одного AI-агента к холдингу: четыре эксперимента масштабирования
Текст оригинала описывает личный опыт автора по масштабированию ИИ-агентов, а не сделку по привлечению средств. В источнике нет ни суммы раунда, ни инвесторов,…
Микроэлектроника и ИИ: из 74 компаний лишь одна использует российское облако
Российская микроэлектроника уже внедряет ИИ, но большинство компаний делают это хаотично и на энтузиазме: опрос 74 участников форума «Микроэлектроника 2026»…
Платформа Taimen показала разработку искусственного интеллекта своими же агентами: сотни задач за 2 месяца
Платформа Taimen, разработанная русскоязычной командой и выпущенная 4 октября под открытой лицензией Apache-2.0, за неполных два месяца показала, как ИИ-агенты…
Комментарии