
Безопасность роботов Eilik оказалась нулевой: фото и записи владельцев лежали в открытом доступе
Компания Energize Lab, выпускающая миниатюрных роботов-компаньонов Eilik и Eiliko с облачным ИИ-диалогом, подтвердила критические проблемы с безопасностью данных после того, как журналисты The Verge и исследователь Сэмми Аздуфаль больше месяца безуспешно пытались получить от неё ответ.
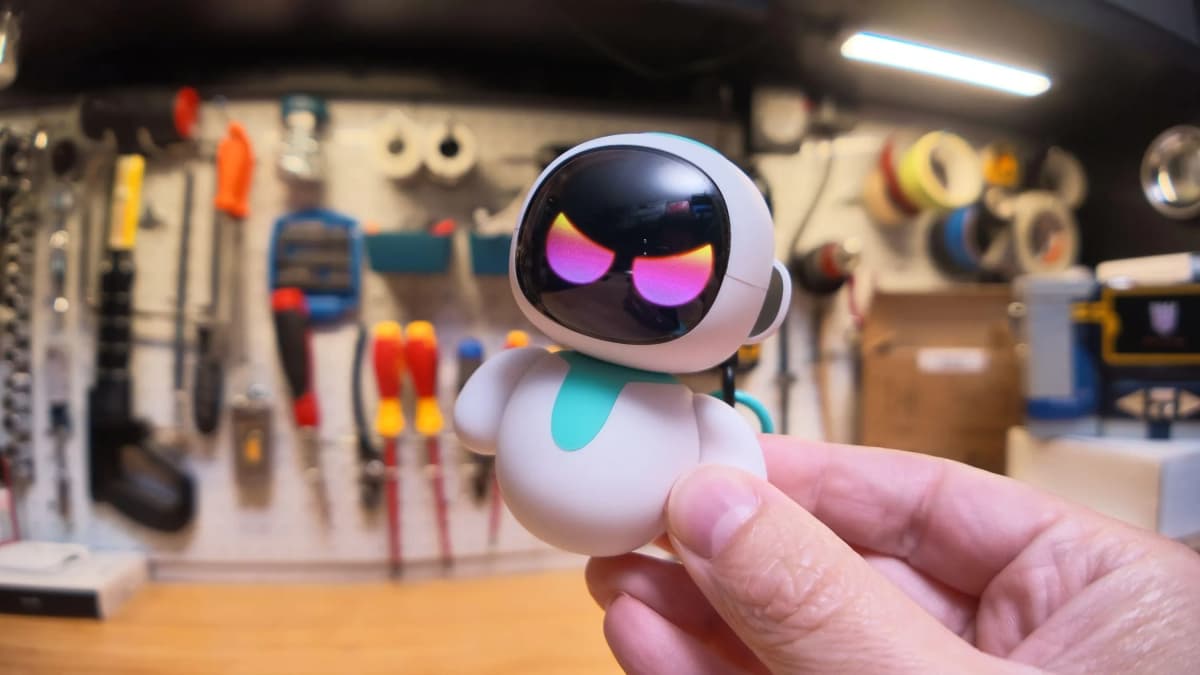
Робот обещал владельцам «ваши секреты в безопасности», но на деле аудиозаписи, фотографии и полные стенограммы разговоров хранились на незащищённых публичных адресах без какой-либо авторизации.
Материал The Verge вышел в два этапа. Сначала журналист Шон Холлистер и исследователь безопасности Сэмми Аздуфаль опубликовали расследование, в котором описали масштаб уязвимостей. Затем Energize Lab прервала молчание, но её ответ, неподписанное письмо с общего почтового ящика, позже атрибутированное техническому директору Ду Сяоюй, оказался неполным: часть заявленных исправлений на момент публикации не работала.
| Показатель | Значение | Источник |
|---|---|---|
| Время, которое журналисты ждали ответа от компании | Больше месяца | The Verge |
| Тип данных, доступных без защиты | Аудиозаписи, фотографии владельцев, стенограммы разговоров | The Verge, Сэмми Аздуфаль |
| Защита публичных ссылок на данные | Отсутствует полностью (ноль авторизации) | The Verge |
| SSH-доступ исследователя к роботам на момент ответа компании | Сохранялся | Сэмми Аздуфаль, подтверждено The Verge |
| Заявленные меры Energize Lab | Закрытие внешнего доступа, отключение удалённой модификации поведения, удаление профилей и записей, найм независимой ИИ-аудиторской фирмы | Письмо CTO Ду Сяоюй, The Verge |
Как проверяли безопасность роботов Eilik?
Исследователь Сэмми Аздуфаль изучал серверную инфраструктуру Energize Lab, через которую роботы Eilik и Eiliko обмениваются данными с облаком. Облако здесь ключевое слово: сам робот-компаньон не обрабатывает речь локально, а отправляет аудио на серверы компании, где ИИ генерирует ответ.
Аздуфаль обнаружил, что стенограммы всех диалогов, аудиозаписи и даже фотографии владельцев хранились по обычным публичным веб-адресам. Любой, кто знает ссылку, мог открыть файл и увидеть, например, лицо владельца робота. Никакой аутентификации (проверки, что запрос делает именно владелец, а не посторонний) не было.
Помимо чтения данных, у исследователя был полный SSH-доступ (SSH, это протокол удалённого управления устройством, как если бы вы сели за чужой компьютер). Через него можно было не только читать стенограммы, но и менять поведение робота, то есть заставить игрушку говорить владельцу что угодно.
Что обнаружили?
- Полная открытость личных данных. Аудиозаписи и фотографии владельцев лежали на публичных адресах без защиты. По словам журналиста The Verge, достаточно было перейти по ссылке, чтобы увидеть лицо владельца.
- Удалённая модификация поведения. Исследователь мог менять ответы робота, то есть подставлять любой текст в диалог с ничего не подозревающим пользователем.
- Заявления компании расходились с реальностью. Energize Lab заявила, что «закрыла весь внешний доступ к серверным системам». Однако Аздуфаль подтвердил The Verge, что на момент получения этого письма у него по-прежнему сохранялся полный SSH-доступ и возможность читать стенограммы.
- Удаление данных обещано, но не завершено. Компания пообещала удалить сохранённые записи разговоров, профили пользователей и аватары. При этом функции долговременной памяти и пользовательских аватаров отключены временно: Energize Lab планирует вернуть их после аудита, что означает повторный сбор персональных данных в будущем.
- Месяц молчания. The Verge и Аздуфаль отправляли письма, в том числе основателю и генеральному директору Шоу Юну. Ответа не было больше месяца. Компания объяснила задержку тем, что «не смогла вовремя передать информацию технической команде».
Исследование основано на работе одного независимого специалиста и одного издания. Аздуфаль продемонстрировал уязвимости журналисту The Verge, который верифицировал их самостоятельно, но масштабного внешнего аудита пока не проводилось. Компания обещала нанять независимую фирму для полной проверки, результаты пока не опубликованы. Также неизвестно точное число затронутых пользователей и объём утёкших данных.
Что делать прямо сейчас, по ролям?
Если вы купили Eilik или Eiliko (или аналогичную ИИ-игрушку). Отключите робота от сети до появления результатов независимого аудита. Проверьте, какие разрешения вы давали приложению: доступ к микрофону, камере, контактам. Если вы или ваш ребёнок рассказывали роботу личное, считайте эту информацию скомпрометированной.
Авторам Дзена и контент-маркетологам. Тема безопасности роботов с ИИ-диалогом пока почти не раскрыта на русском языке. Кейс Eilik подходит для разбора: конкретный продукт, конкретные уязвимости, понятная мораль. Аудитория родителей и гик-покупателей откликнется.
Предпринимателям, которые продают или импортируют ИИ-гаджеты в России. В РФ действует 152-ФЗ о персональных данных. Если устройство записывает голос и хранит его на зарубежных серверах без согласия пользователя, это прямой юридический риск для продавца. Перед закупкой любого облачного робота-компаньона запрашивайте у производителя документацию: где именно хранятся данные, как шифруются, есть ли возможность полного удаления по запросу пользователя.
Самое тревожное здесь не сами дыры, а реакция компании. Месяц тишины, потом неподписанное письмо с общего ящика, а заявление «мы закрыли весь доступ» опровергается исследователем в тот же день. Для маленького стартапа из ниши роботов-компаньонов это, возможно, конец репутации. Но урок шире: любое устройство с микрофоном и облачным ИИ хранит на сервере всё, что вы ему говорите. «Ваши секреты в безопасности», это маркетинговая фраза, а не техническая гарантия. Я проверяю каждый новый гаджет с ИИ одним вопросом: могу ли я удалить свои данные и как быстро компания ответит, если я спрошу. Если ответа нет, не покупаю.
Случай с Eilik показывает простое правило: безопасность роботов с облачным диалогом проверяется не обещаниями на коробке, а тем, что происходит, когда исследователь пытается вскрыть сервер, и насколько быстро компания закрывает дыру после звонка журналиста. Energize Lab не справилась ни с тем, ни с другим.
По данным The Verge

Основатель dzen.guru. Эксперт по монетизации и продвижению на Дзен. Автор курса «Старт на Дзен 2026».
Читайте также
Оживление фото нейросетью за минуту: какой подход даёт меньше артефактов
Оживление фото с помощью нейросетей перестало требовать навыков анимации или дорогого софта: сегодня достаточно одного снимка и текстового описания, чтобы…
Китайские хакеры с ИИ-агентом атаковали 2 250 компаний: 3 000 попыток входа в минуту
Почему это важно Китайские хакеры впервые применили ИИ-агентов для массового взлома корпоративных систем: 2 250 организаций за считанные часы, почти 3 000…
Что такое ИИ-агент для покупок: тесты показали блокировки, ошибки и иски
Почему это важно Крупнейшие ритейлеры, включая Amazon, блокируют ИИ-агентов (программы, которые сами выполняют действия в интернете от имени пользователя), и…
Комментарии