
Кибербезопасность 2026: трояны с ИИ-агентами и ботнеты на блокчейне уже в продаже
Кибербезопасность стала зоной, где искусственный интеллект работает по обе стороны баррикады: злоумышленники в первой половине 2026 года начали встраивать нейросети не в маркетинговые описания, а в реальные модули атак, и разобраться в этих схемах полезно каждому, кто ведёт блог, бизнес или просто хранит данные в облаке.
Трояны с ИИ-агентами, вымогатели с нейросетевым анализом украденных файлов и ботнеты на блокчейне перестали быть теорией: конкретные инструменты уже продаются на теневых форумах, а значит, базовые знания кибербезопасности нужны не только айтишникам, но и авторам, маркетологам и предпринимателям.
Исследование, на которое опирается этот материал, основано на мониторинге закрытых Telegram-каналов, хакерских форумов, аккаунтов в X (бывший Twitter) и утечек исходного кода за первую половину 2026 года. Ниже разберём главные тренды по шагам: что происходит, как это касается вас и что делать прямо сейчас.
Что понадобится
- 30 минут на чтение и настройку базовой защиты
- Доступ к настройкам двухфакторной аутентификации (2FA, второй шаг подтверждения входа, например код из SMS) ваших рабочих аккаунтов
- Любой бесплатный менеджер паролей: Bitwarden или KeePassXC
- Желание пройти хотя бы вводные кибербезопасность курсы, подойдут бесплатные модули на Stepik или «Нетологии»
- Блокнот или заметки для чек-листа, который соберёте по ходу инструкции
Как защититься: пошаговая инструкция на основе реальных угроз 2026 года
-
Поймите, где ИИ в атаках настоящий, а где маркетинг. По данным исследования, многие вредоносные программы добавляют «ИИ» в название только ради привлечения покупателей на теневых площадках. Например, троян XIRA RAT заявляет об «интеллектуальных функциях», но его кейлоггер (программа, записывающая нажатия клавиш) и поиск файлов реализованы обычными алгоритмами без нейросетей. Вывод: не паникуйте от каждого заголовка «ИИ-вирус», но и не расслабляйтесь.
-
Обратите внимание на реально опасные ИИ-инструменты. Инструмент AI hRDP (AI hidden Remote Desktop and Phone) использует LLM-мост (большую языковую модель как посредника), который переводит текстовые команды оператора в действия на устройстве жертвы. Фактически это ИИ-агент (программа, самостоятельно выполняющая задачи) для удалённого управления чужим компьютером или телефоном. Такие инструменты снижают порог входа для атакующих: больше не нужно писать скрипты вручную.
-
Защитите рабочие среды разработки и ИИ-платформы. Троян KAIDO RAT, упомянутый в исследовании, целенаправленно атакует среды разработчиков и перехватывает данные из ИИ-платформ вроде Claude. Если вы пользуетесь подобными сервисами, включите 2FA и не храните API-ключи (ключи доступа к сервису) в открытом виде.
-
Пересмотрите хранение чувствительных документов. Группировки вымогателей начали использовать собственные ИИ-модули для глубокого анализа похищенных файлов. Нейросети автоматически находят самые ценные документы, оценивают репутационный ущерб и рассчитывают сумму выкупа. Практический шаг: вынесите критичные файлы в зашифрованное хранилище, не держите всё в одной папке с общим доступом.
-
Обновите представления о ботнетах. Ботнеты (сети заражённых устройств, управляемых злоумышленником) переходят с классических DNS-серверов на блокчейн-инфраструктуру. Это означает, что стандартная блокировка доменов больше не останавливает управление заражёнными машинами. Убедитесь, что ваш антивирус и файрвол обновлены.
-
Следите за бизнес-логикой, а не только за кодом. Злоумышленники атакуют не уязвимости в программном коде, а процессы принятия решений. Например, появились инструменты для автоматизации атак на голосовые меню (IVR) и манипуляции репутацией файлов на VirusTotal (сервис проверки файлов на вирусы). Если вы принимаете решения на основе автоматических проверок, добавьте ручной этап верификации.
-
Не доверяйте хостингу и VPN вслепую. Проблемы сразу у нескольких крупных хостингов и VPN-провайдеров вызвали кризис доверия даже в теневой среде. Проверяйте репутацию провайдера и имейте запасной канал связи.
Допустим, вы автор на Дзене и используете ИИ-ассистент для написания текстов. Вы заходите в аккаунт с одним паролем, без 2FA, а API-ключ к сервису лежит в текстовом файле на рабочем столе.
Если ваш компьютер окажется заражён трояном класса KAIDO RAT, злоумышленник получит доступ к ИИ-платформе, истории ваших промптов (промпт, текстовая команда для нейросети), черновикам и, возможно, к платёжным данным.
После включения 2FA и переноса ключа в менеджер паролей этот сценарий перестаёт работать: даже при краже пароля второй фактор блокирует вход.
- «У меня нечего красть». Вымогатели с ИИ-модулями анализируют любые файлы: личные фото, переписки, черновики статей. Репутационный ущерб рассчитывается автоматически, и сумма выкупа подбирается под жертву.
- Доверие к ярлыку «ИИ» в антивирусе. Если злоумышленники используют «ИИ» как маркетинг, то и некоторые защитные продукты грешат тем же. Проверяйте, что именно делает ваш инструмент защиты, а не какие слова написаны на упаковке.
- Генерация вредоносного кода через открытые нейросети. Исследование отмечает парадокс: теневое сообщество само не одобряет использование генеративного ИИ для написания вредоносного ПО (ВПО), потому что процесс теряет скрытность и становится уязвимым для обнаружения. Если злоумышленники считают это рискованным, обычным пользователям тем более не стоит вводить подозрительные промпты в публичные ИИ-сервисы: всё логируется.
- Один пароль на все сервисы. Самая банальная и самая частая ошибка, которую ИИ-инструменты атаки эксплуатируют первой.
Что делать прямо сейчас, по ролям?
Авторам Дзена и копирайтерам. Проверьте, включена ли 2FA на всех платформах, где вы пишете и храните тексты. Перенесите API-ключи ИИ-сервисов в менеджер паролей. Если вы пишете про технологии, используйте этот материал как основу для собственного поста: тема «кибербезопасность» стабильно собирает аудиторию.
Маркетологам. Атаки на бизнес-логику и голосовые меню касаются вас напрямую. Пересмотрите сценарии автоматических воронок: если решение о допуске клиента принимает только алгоритм, добавьте ручную проверку хотя бы на критичных этапах.
Предпринимателям в РФ и СНГ. Блокчейн-ботнеты и манипуляции с репутацией файлов на VirusTotal пока не имеют простого «российского аналога защиты». Из доступного: Kaspersky и Positive Technologies закрывают часть описанных векторов. Стоит пройти хотя бы вводные кибербезопасность курсы для руководителей: бесплатные есть у Kaspersky Academy и на Stepik.
Я вижу в этом исследовании два практических вывода. Первый: ИИ-агенты в руках злоумышленников снижают порог входа в атаку до уровня «напиши текстом, что хочешь сделать с чужим компьютером». Это означает, что базовая цифровая гигиена (уникальные пароли, 2FA, обновления) перестаёт быть «для параноиков» и становится обязательной для каждого, кто работает в интернете.
Второй вывод: если вы автор или эксперт, тема кибербезопасности сейчас одна из самых благодарных для контента. Люди ищут не абстрактные страшилки, а конкретные шаги. Именно это мы попытались дать выше.
Честная оговорка: ни один чек-лист не заменит полноценного аудита безопасности. Если у вас бизнес с клиентскими данными, наймите специалиста, а не ограничивайтесь статьями.
Попробуйте ИИ-инструменты dzen.guru для создания контента
Генерируйте тексты, анализируйте тренды и автоматизируйте рутину, а защиту аккаунта настройте по инструкции выше
Попробовать бесплатноКибербезопасность в 2026 году перестала быть отдельной дисциплиной для айтишников. Когда ИИ-агент может управлять чужим устройством по текстовой команде, каждый, кто публикует контент или ведёт бизнес онлайн, становится потенциальной целью. Семь шагов выше занимают полчаса, но закрывают большинство описанных векторов атак. Начните сегодня с двухфакторной аутентификации и менеджера паролей: это проще, чем платить выкуп, рассчитанный нейросетью.

Основатель dzen.guru. Эксперт по монетизации и продвижению на Дзен. Автор курса «Старт на Дзен 2026».
Читайте также
Как я добавил лицо голосовому ИИ на Яндексе: Simli, Anam и проверка на iPhone
Компания Anam задокументировала переход как «повышение профиля», точная механика переключения зависит от текущей нагрузки серверов. После добавления параметра…
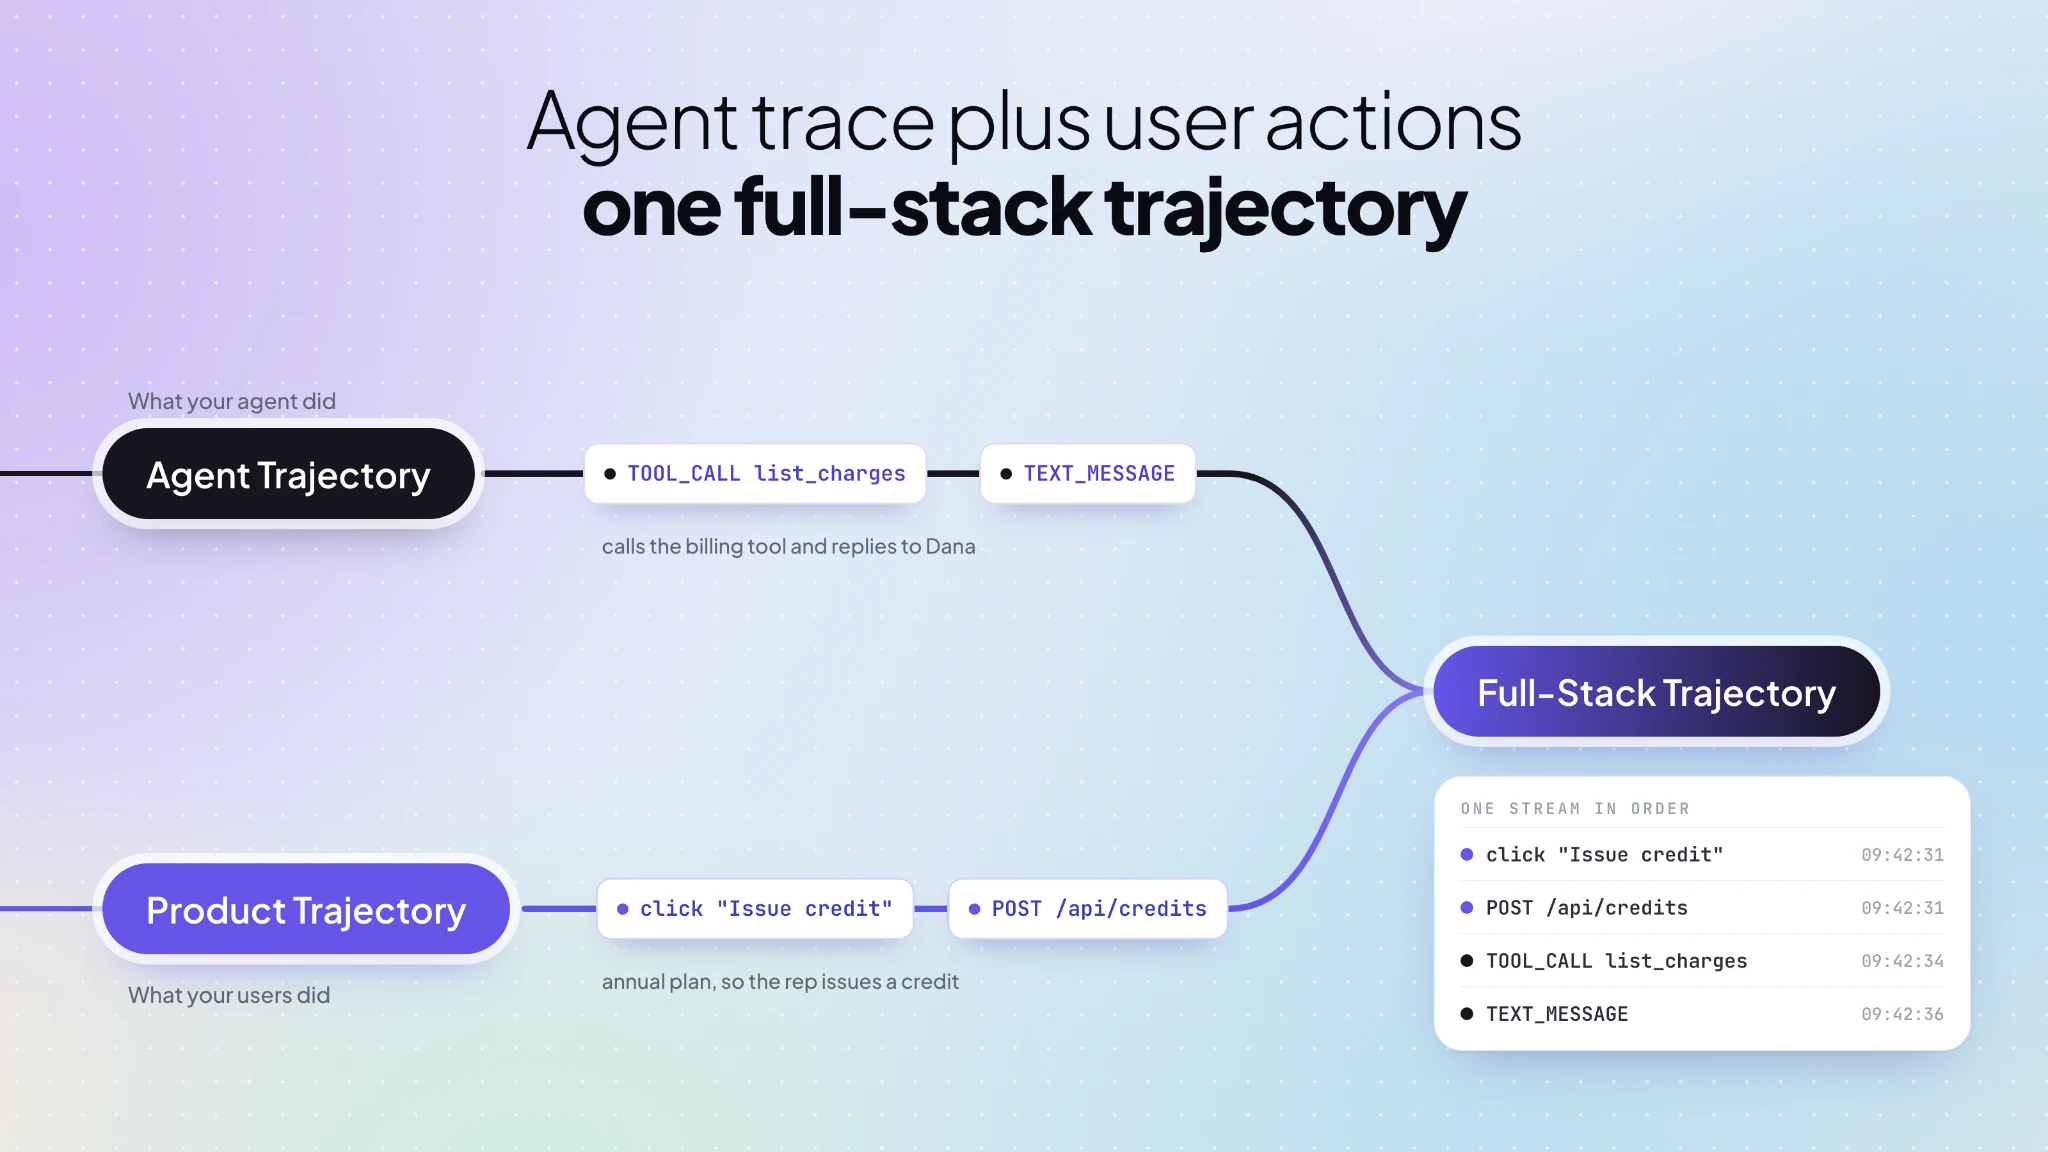
Что такое ИИ-агент и как CLiF учит его на действиях реальных пользователей
Почему это важно Впервые открытая платформа предлагает учить ИИ-агента не на рукописных тестах, а на реальных действиях пользователей продукта, и делает это…
Сгенерировал сервис: где его хостить и сколько это стоит, от 0 до 5 000 ₽
Сгенерировать сервис с помощью нейросети сегодня может даже человек без опыта в программировании, но запустить его так, чтобы им пользовались другие,…
Комментарии