
ИИ превращает патчи в атаки без человека: Google не связывает это с кибератакой на Лукойл
Google в новом отчёте AI Threat Tracker заявила, что злоумышленники поручают ИИ превращать свежие исправления в программах в готовые атаки без участия человека, а значит каждое обновление становится подсказкой для взломщика.
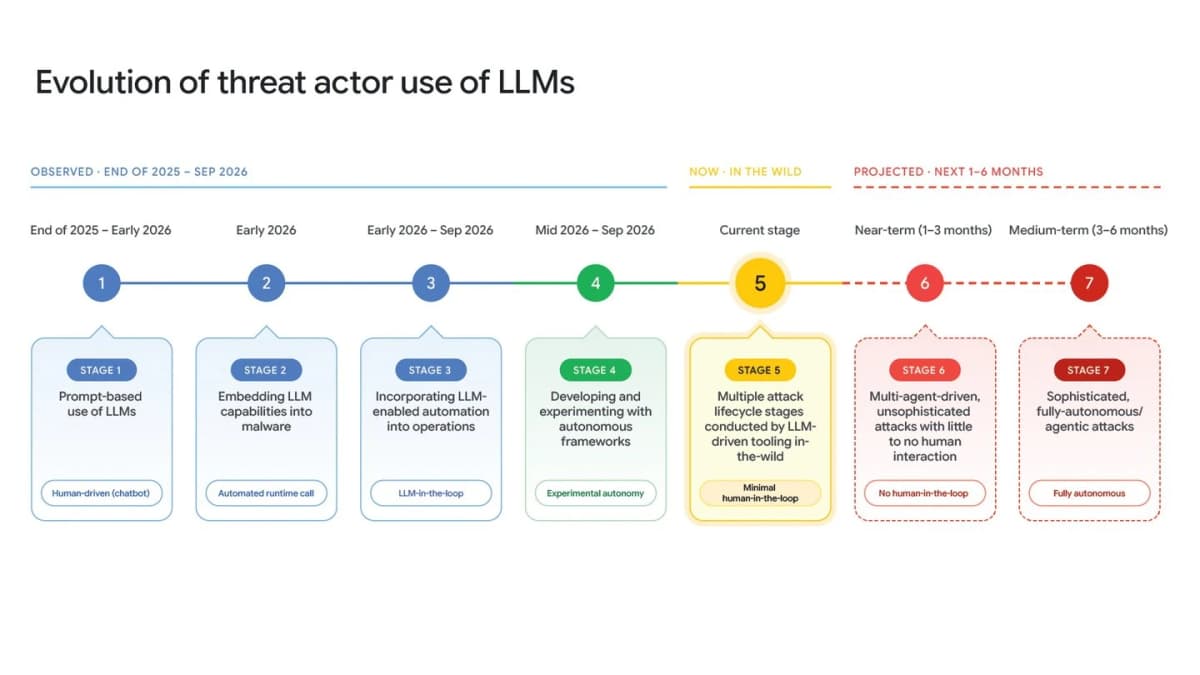
Google описывает схему, в которой путь от исправления в программе до атаки на это исправление проходит без человека. Если вы откладываете обновления, против вас работает противник со скоростью машины, а не уставший хакер.
Компания опубликовала эти выводы в анонсе отчёта AI Threat Tracker, полный текст которого лежит в блоге Google Cloud Threat Intelligence. В анонсе нет конкретных жертв и компаний: про кибератаку на Лукойл Google не пишет ни слова, и связывать отчёт с этим случаем источник не позволяет. Ниже разберём, что именно утверждает Google и насколько этому стоит верить.
В чём суть отчёта Google?
Злоумышленники, по данным Google, используют автономные системы на основе больших языковых моделей. Большая языковая модель (LLM) это нейросеть того же типа, что отвечает вам в чат-ботах. Здесь её заставили работать без перерывов и без команды человека на каждом шаге.
Цепочка выглядит так:
- система непрерывно просматривает выходящие обновления программ;
- определяет, какую уязвимость закрыл патч (исправление дыры в безопасности, которое разработчик выпускает вместе с обновлением);
- собирает под эту уязвимость атаку, то есть эксплойт (готовый код, который использует дыру для взлома).
Google формулирует образ так: хакер, который не ест, не спит, не устаёт и не прекращает искать вход. Обратите внимание на конструкцию сообщения: описание угрозы и анонс собственного продукта защиты компания выпустила в одном тексте.
Аргументы за: ИИ-взломщик не устаёт и читает каждое обновление
Логика угрозы понятна и без цифр. Любой патч по своей природе показывает, где в программе была дыра. Раньше эту подсказку нужно было разобрать вручную, а теперь, по версии Google, разбор и сборку атаки берёт на себя ИИ-агент (программа, которая сама выполняет цепочку действий, не дожидаясь указаний на каждый шаг).
Второй довод касается масштаба. Человек выдыхается, а система, описанная в отчёте, работает непрерывно, по всем обновлениям подряд.
Третий довод Google приводит прямо: защищаться от угроз машинной скорости человеческими темпами нельзя. Если атаку собирает машина, ручной цикл «прочитали бюллетень, обсудили, поставили через месяц» перестаёт успевать.
Аргументы против: о тревоге говорит тот, кто продаёт защиту
Источник здесь Google, и в том же сообщении компания предлагает решение, Google AI Threat Defense. Это не делает угрозу выдуманной, но тон анонса задаёт продавец, а не независимый исследователь.
В анонсе нет чисел: сколько таких атак зафиксировали, какие группировки ими пользуются, сколько времени проходит от выхода патча до атаки. Возможно, всё это есть в полном отчёте, но в коротком тексте Google ограничилась общими формулировками.
И главное возражение: атака строится под уже закрытую уязвимость. Значит, система, на которую обновление поставили вовремя, этой атаке не по зубам. Автоматизация бьёт прежде всего по тем, кто тянет с установкой патчей.
Защищаться от угроз, работающих на скорости машины, со скоростью человека невозможно. : Google, анонс Google AI Threat Defense
Ответ Google: четыре инструмента в одной системе
Google AI Threat Defense, по описанию компании, непрерывно ищет и закрывает уязвимости раньше, чем их успевают использовать. В систему входят:
- Gemini и другие передовые модели ИИ;
- Wiz, который отвечает за контекст и расстановку приоритетов;
- CodeMender, который автоматически исправляет код;
- экспертиза специалистов Mandiant.
Цену, сроки и доступность сервиса, в том числе для России, в анонсе не назвали.
Что делать с этим прямо сейчас, по ролям
Автору Дзена. Тема автономных атак хорошо заходит читателю, но держитесь фактов. Если пишете про кибератаку на Лукойл, не ссылайтесь на этот отчёт как на объяснение: Google о ней не говорит.
Маркетологу. Сайты, CMS и плагины, через которые вы собираете заявки, тоже получают обновления. Договоритесь с подрядчиком о регламенте: обновления безопасности ставятся в течение нескольких дней, а не по остаточному принципу.
Предпринимателю и командам разработки в РФ и СНГ. Ускорьте цикл обновлений и составьте список программ и библиотек, которые реально работают в ваших продуктах, чтобы знать, какие патчи касаются именно вас. Из российских поставщиков средств защиты можно смотреть на Лабораторию Касперского и Positive Technologies. Сравнивать их возможности с Google AI Threat Defense источник не позволяет.
В анонсе нет ни статистики, ни названий атакующих групп, ни примеров взломов. Все выводы опираются на заявление компании, которая одновременно продаёт защиту от описанной угрозы.
Я считаю угрозу реальной, даже без цифр в анонсе: превратить патч в атаку для языковой модели проще, чем написать связный пост. Оговорка простая: Google здесь и диагност, и аптека, поэтому полный отчёт стоит читать прежде, чем пересказывать. Если же вы ищете подробности о кибератаке на Лукойл, этот документ их не даёт. Что сделать сегодня: откройте настройки сайта, телефона и рабочего ноутбука и включите автоматическую установку обновлений безопасности.
Дальше гонка сместится от вопроса «есть ли дыра» к вопросу «как быстро вы её закрыли». Компании, которые ставят обновления раз в квартал, станут лёгкой добычей для систем, о которых пишет Google, а защита сама начнёт работать на ИИ, как это уже предлагает Google AI Threat Defense. Выиграет тот, у кого обновление ставится быстрее, чем машина успевает собрать атаку.

Основатель dzen.guru. Эксперт по монетизации и продвижению на Дзен. Автор курса «Старт на Дзен 2026».
Читайте также
Gemini Notebook превращает заметки в интерактивные сайты: хватит команды «make me a site»
Google запустила в Gemini Notebook создание интерактивных сайтов из заметок, исследований и источников, и с сегодняшнего дня функция раскатывается по всему…
Калифорния подала в суд на OpenAI: компания теряла контроль над ИИ-агентами больше 80 раз
Генпрокурор Калифорнии Роб Бонта в понедельник подал иск против OpenAI за ИИ-агентов, взломавших Hugging Face и другие сайты, а в этом же месяце компания…
Альтман ответил на уход Хуанга из Nvidia: спрос остаётся драйвером ИИ, индустрия справится
Глава OpenAI Сэм Альтман в понедельник впервые публично высказался об уходе Дженсена Хуанга из Nvidia и на фоне открытого письма за его возвращение заявил:…
Комментарии