
CISA заменила фиксированные сроки патчей на оценку риска: что это значит для уязвимостей нейросетей
Компания CISA (агентство кибербезопасности США) 10 июня 2026 года выпустила директиву BOD 26-04, которая заменяет фиксированные сроки устранения уязвимостей на оценку по реальному риску для каждого актива, и для ИИ-платформ это создаёт особую головоломку.
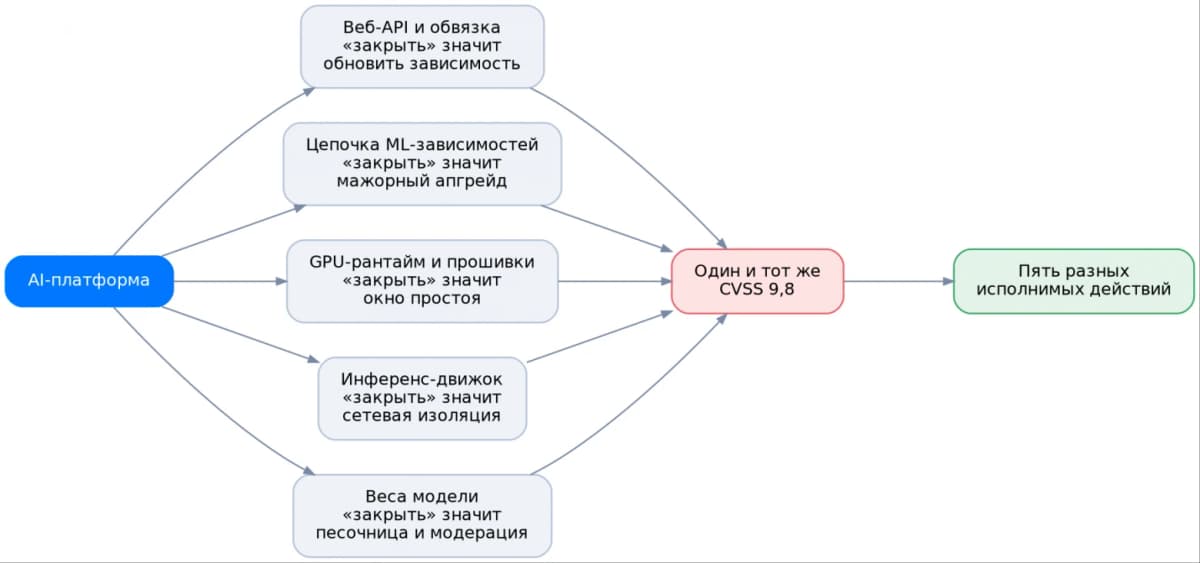
Старая модель «критическая уязвимость — закрой за три дня» больше не работает: у ИИ-платформы пять разных слоёв, и «закрыть» в каждом означает разное действие с разным сроком. Кто не перестроит процесс, будет тратить ресурсы на ложные приоритеты.
CISA отменила сразу две прежние директивы, BOD 19-02 и BOD 22-01. Последняя с 2021 года задавала федеральным агентствам США единые календарные дедлайны для устранения уязвимостей из каталога KEV (Known Exploited Vulnerabilities, реестр уже эксплуатируемых уязвимостей). Новая директива BOD 26-04 вводит риск-ориентированный подход: срок исправления зависит не от абстрактной «критичности», а от четырёх конкретных параметров актива. Для российских организаций этот сдвиг тоже актуален: ФСТЭК в методическом документе от 30 июня 2025 года и приказе № 117 закрепил аналогичную логику, хотя и с собственной нормативной рамкой.
Какую задачу решает эта инструкция?
Если вы ведёте бэклог (очередь нерешённых задач) уязвимостей ИИ-платформы или обычной инфраструктуры, вы получите конкретное дерево решений: как оценить каждую уязвимость по четырём параметрам CISA и назначить реалистичный срок устранения вместо одинакового дедлайна для всего списка. Подход одинаково применим к платформе с GPU и моделями и к классической серверной инфраструктуре без них.
Что понадобится
- Доступ к каталогу CISA KEV и базе NVD (National Vulnerability Database, национальная база уязвимостей США) для проверки статуса каждой записи
- Текст директивы BOD 26-04 и таблица сроков, построенная на методологии SSVC (Stakeholder-Specific Vulnerability Categorization, система приоритизации уязвимостей по контексту организации)
- Реестр активов вашей платформы с разметкой по слоям: веб-API, ML-зависимости (библиотеки машинного обучения), GPU-рантайм (среда выполнения на видеокартах), инференс-движок (компонент, который выполняет запросы к модели), веса модели
- Опубликованные пороги FIRST для принятия решений
- Время: первичная разметка бэклога из 30-50 записей займёт 2-4 часа, дальше процесс ускоряется
Как перейти от календарного SLA к риск-ориентированному триажу?
-
Составьте карту слоёв платформы. Разделите все компоненты на категории: веб-API, цепочка ML-зависимостей, GPU-рантайм, инференс-движок, веса модели. Для каждого слоя запишите, что конкретно означает «устранить уязвимость». Для веб-API это обычный патч. Для ML-зависимостей это может быть мажорное обновление фреймворка. Для GPU-рантайма это обновление драйвера или прошивки с окном простоя. Для инференс-движка это ожидание решения от мейнтейнера (разработчика, который поддерживает компонент) либо замена компонента. Для весов модели патча в привычном смысле может не быть вовсе.
-
Для каждой уязвимости ответьте на четыре вопроса CISA:
- Доступен ли актив публично (из интернета)?
- Есть ли уязвимость в каталоге KEV?
- Можно ли автоматизировать её эксплуатацию?
-
К какому техническому эффекту приводит атака (утечка данных, выполнение кода, отказ в обслуживании)?
-
Определите срок по таблице BOD 26-04. В самом срочном случае (публичный доступ, запись в KEV, автоматизируемая атака, критический эффект) уязвимость нужно устранить за три дня и провести первичный forensic triage (экспресс-расследование инцидента). В наименее срочном случае исправление допускается при очередном плановом обновлении системы.
-
Проверьте статус записи в NVD. С апреля 2026 года NIST изменил порядок обработки: NVD в первую очередь обогащает записи из KEV, из ПО федеральных органов и из перечня критически важного ПО. Остальные записи могут не получить оценку CVSS от NIST, список затронутых продуктов и сопоставление с CPE (стандартный идентификатор продукта). Такие записи получают статус «Lowest Priority». Старый бэклог записей до 1 марта 2026 года переведён в статус «Not Scheduled». Если у вашей уязвимости один из этих статусов, выясняйте затронутые версии и компенсирующие меры самостоятельно.
-
Не полагайтесь на один CVSS. Базовая оценка CVSS (Common Vulnerability Scoring System, система оценки уязвимостей) измеряет техническую тяжесть, а не риск для конкретной системы. По данным NIST, с 2020 по 2025 год число поступающих CVE выросло на 263%, а за первый квартал 2026 года оказалось почти на треть выше, чем за тот же период годом ранее. NIST при этом обычно не добавляет собственную оценку, если CVSS уже опубликовал CNA (организация, назначающая идентификаторы уязвимостей). Одинаковый балл CVSS для двух уязвимостей в разных слоях ИИ-платформы не означает одинаковый приоритет, срок и способ обработки.
-
Учитывайте российские требования отдельно. Методический документ ФСТЭК от 30 июня 2025 года и приказ № 117 устанавливают собственные сроки устранения. Это отдельная нормативная рамка, а не калька с модели CISA или SSVC. Проверьте, под какие требования попадает ваша инфраструктура, и ведите два параллельных трека сроков, если это необходимо.
-
Получите пороги из данных FIRST. Опубликованные данные FIRST позволяют выстроить границы для принятия решений: при каких комбинациях параметров уязвимость попадает в категорию «немедленно», а при каких допускает плановое исправление.
-
Пересмотрите бэклог с новой разметкой. Пройдите текущий список открытых уязвимостей через дерево решений. Часть записей получит более жёсткие сроки, чем раньше (публично доступный API с уязвимостью из KEV). Часть, наоборот, перейдёт в плановый цикл (внутренний компонент без признаков эксплуатации).
Допустим, в бэклоге вашей ИИ-платформы есть уязвимость в инференс-движке. Она не входит в KEV, актив недоступен из интернета, атака не автоматизируется тривиально. По дереву решений BOD 26-04 она попадает в категорию планового обновления. Рядом в том же бэклоге лежит уязвимость веб-API: она есть в KEV, API смотрит в интернет, эксплуатация автоматизируется, эффект позволяет выполнить произвольный код. Эта запись получает срок три дня и требует forensic triage. При старом календарном подходе обе могли иметь одинаковый CVSS 9.1 и одинаковый дедлайн, хотя реальный риск и способ устранения у них радикально различаются.
Ставить приоритет только по баллу CVSS. Для свежих CVE оценки от NVD может вообще не быть, а сам балл описывает тяжесть, не риск. Две уязвимости с одинаковым CVSS 9.8 в разных слоях платформы требуют разных сроков и разных действий.
Игнорировать статус записи в NVD. Статус «Not Scheduled» не означает, что уязвимость неопасна. Он означает, что NVD не планирует обогащать запись в ближайшее время. Если вы ждёте данных от NVD для приоритизации, вы можете ждать бесконечно.
Путать требования CISA и ФСТЭК. Российские нормативные сроки устанавливаются отдельными документами и не совпадают с таблицей BOD 26-04. Нельзя подставить одни сроки вместо других.
Относиться к весам модели как к обычному ПО. Для весов модели патча в привычном смысле не существует. Уязвимости нейросетей на уровне весов требуют дообучения (повторного обучения модели на исправленных данных) или замены модели, а не установки обновления.
Что делать с этим прямо сейчас, по ролям
Автору Дзена и контент-специалисту. Если вы используете ИИ-платформу для генерации контента, уточните у провайдера, как он управляет уязвимостями. Публично доступный API без регулярных обновлений безопасности создаёт риск утечки ваших промптов и данных.
Маркетологу и руководителю. Переход на риск-ориентированный триаж означает, что команда безопасности перестанет «тушить всё подряд» и начнёт работать по приоритетам. Это ускоряет релизы, но требует прозрачной карты активов. Если ваш продукт использует ИИ-компоненты, запросите у технической команды разметку по слоям.
DevSecOps-инженеру и тимлиду. Начните с карты слоёв и прогоните текущий бэклог через четыре вопроса CISA. Отдельно выделите записи, где NVD не даёт обогащённых данных: для них нужен собственный источник информации о затронутых версиях.
Руководителю ИБ в российской организации. Сопоставьте сроки из приказа ФСТЭК № 117 с результатами триажа по SSVC. Ведите два трека: один по российским нормативным требованиям, второй по фактическому риску. Где сроки расходятся, берите более жёсткий.
По моим наблюдениям, большинство команд, работающих с ИИ-платформами в РФ, до сих пор используют календарный SLA, привязанный к CVSS. Это было удобно, пока NVD успевала обрабатывать все записи. Сейчас ситуация изменилась: поток CVE растёт, NVD расставляет приоритеты, и часть записей остаётся без оценки. Уязвимости нейросетей на уровне ML-зависимостей и инференса вообще плохо ложатся в классическую схему «скачал патч и поставил». Честная оговорка: переход на риск-ориентированный триаж требует зрелой инвентаризации активов. Если у вас нет актуальной карты компонентов платформы, начинать стоит с неё, а не с дерева решений. Дерево без карты даст ложное чувство контроля.
Проверьте, как ваш контент защищён
Если вы работаете с ИИ-инструментами для создания контента, убедитесь, что ваши данные и промпты в безопасности. Инструменты dzen.guru помогают выстроить рабочий процесс с учётом рисков.
Узнать большеДиректива BOD 26-04 не про то, чтобы медленнее закрывать дыры. Она про то, чтобы закрывать их в правильном порядке, с учётом того, где именно сидит проблема и насколько она доступна атакующему. Для ИИ-платформ, где «устранить» в каждом слое означает принципиально разное действие, это не абстрактное улучшение процесса, а единственный способ не захлебнуться в бэклоге, который растёт быстрее, чем NVD успевает его разметить.

Основатель dzen.guru. Эксперт по монетизации и продвижению на Дзен. Автор курса «Старт на Дзен 2026».
Читайте также
OpenAI впервые направила ИИ на киберзащиту Украины: прецедент для всей отрасли
OpenAI 4 июня 2025 года объявила о партнёрстве с украинскими гражданскими организациями для защиты от кибератак, и это первый публичный случай, когда компания…
AI Brief заговорил на 7 языках: Google учит AI Max понимать неанглоязычных рекламодателей
Google расширяет закрытую бету AI Brief на семь новых языков и добавляет в AI Max отчёт, который показывает полный путь пользователя от поискового запроса до…
YouTube Music запустит поиск по 300 млн треков на естественном языке
YouTube Music получил два инструмента на базе ИИ: разговорный поиск «Ask Music» и персональную подборку подкастов, и оба скоро станут доступны подписчикам по…
Комментарии